Konsistenzprüfungen von Schemata und Identitäten
Die Konsistenzprüfungen für Schemata und Identitäten durchsuchen Ihre Schemata und Identity-Namespaces nach fehlenden Best Practices und Fehlkonfigurationen, die zu unvollständiger Identitätsauflösung, überhöhten Profilzahlen und ungenauer Aktivierung führen.
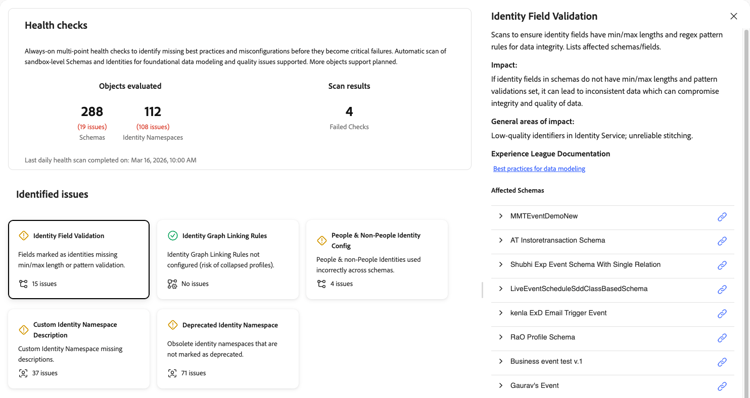
Validierung von Identitätsfeldern identity-field-validation
Sucht, um sicherzustellen, dass Identitätsfelder für die Datenintegrität über minimale und maximale Längenbeschränkungen und Regex-Musterregeln verfügen.
Wenn Sie die Karte Validierung des Identitätsfelds auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Scans, um sicherzustellen, dass Identitätsfelder Min-/Max-Längen und Regex-Musterregeln für die Datenintegrität haben. Listet die betroffenen Schemata und Felder auf.
- Impact: Wenn Identitätsfelder in Schemata keine Min-/Max-Länge aufweisen und keine Mustervalidierungen festgelegt sind, kann dies zu inkonsistenten Daten führen, was die Integrität und Qualität der Daten beeinträchtigen kann.
- Allgemeine Wirkungsbereiche: Kennungen von niedriger Qualität in Identity Service; unzuverlässiges Zusammenfügen.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
- Betroffene Schemata: Eine Liste betroffener Schemata, jedes mit einem Expander, um weitere Details anzuzeigen, und einem Link zum Öffnen des Schemas.
Weitere Informationen finden Sie unter Tipps zur Datenintegrität in der Dokumentation zu Best Practices für Schemata.
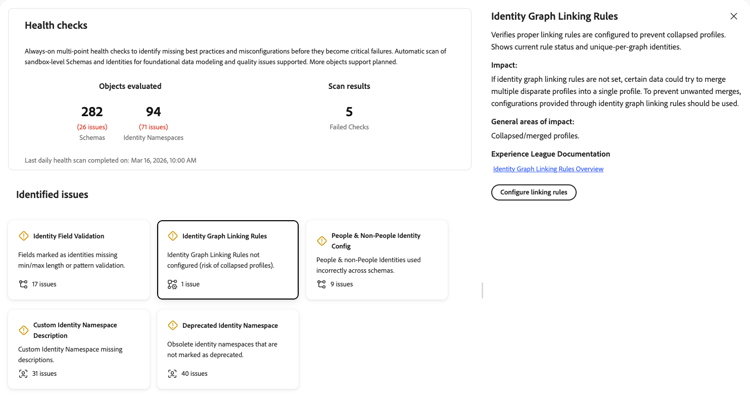
Verknüpfungsregeln für Identitätsdiagramme identity-graph-linking-rules
Überprüft, ob die Verknüpfungsregeln für Identitätsdiagramme für eine Sandbox konfiguriert sind, um ausgeklappte Profile zu verhindern.
Wenn Sie die Karte Verknüpfungsregeln für Identitätsdiagramme auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Überprüft, ob korrekte Verknüpfungsregeln konfiguriert sind, um das Ausblenden von Profilen zu verhindern. Es zeigt den aktuellen Regelstatus und eindeutige Identitäten pro Diagramm an.
- Impact: Wenn keine Regeln zur Verknüpfung von Identitätsdiagrammen festgelegt sind, können bestimmte Daten versuchen, mehrere unterschiedliche Profile in einem einzigen Profil zusammenzuführen. Um unerwünschte Zusammenführungen zu verhindern, sollten Konfigurationen verwendet werden, die über Regeln zur Identitätsdiagramm-Verknüpfung bereitgestellt werden.
- Allgemeine Wirkungsbereiche: Reduzierte oder zusammengeführte Profile.
- Experience League-Dokumentation: Ein Link zur Übersicht über die Verknüpfungsregeln für Identitätsdiagramme, um weitere Informationen zu erhalten.
- Verknüpfungsregeln konfigurieren: Wenn die Prüfung fehlschlägt, wird eine Schaltfläche angezeigt, über die Sie Verknüpfungsregeln direkt im Bedienfeld konfigurieren können.
Weitere Informationen finden Sie unter Übersicht über Identitätsdiagramm-Verknüpfungsregeln und im Implementierungshandbuch.
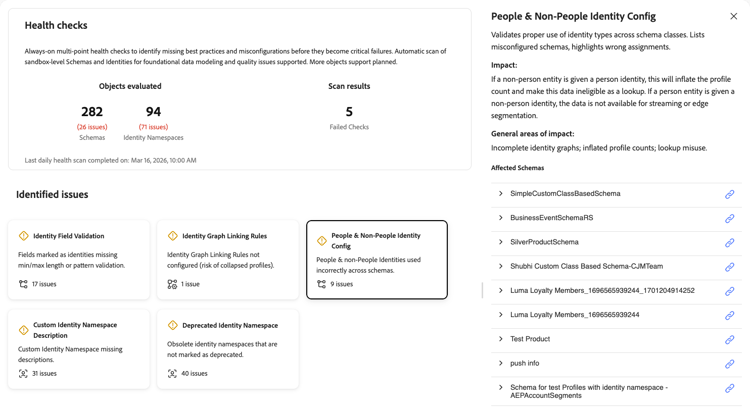
Konfiguration von Personen und Nicht-Personen-Identitäten people-non-people-identity
Validiert die richtige Verwendung von Identitätstypen von Personen und Nicht-Personen in Schemaklassen.
Wenn Sie die Karte Konfiguration von Personen und Nicht-Personen auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Überprüft die ordnungsgemäße Verwendung von Identitätstypen in Schemaklassen. Listet falsch konfigurierte Schemata auf und markiert falsche Zuweisungen.
- Impact: Wenn einer Nicht-Personen-Entität eine Personenidentität zugewiesen wird, erhöht dies die Profilanzahl und macht diese Daten als Suche ungeeignet. Wenn einer Personenentität eine Nicht-Personen-Identität zugewiesen wird, sind die Daten nicht für Streaming oder Edge-Segmentierung verfügbar.
- Allgemeine Wirkungsbereiche: Unvollständige Identitätsdiagramme; überhöhte Profilzahlen; unsachgemäße Verwendung von Lookups.
- Betroffene Schemata: Eine Liste von Schemata mit Problemen. Erweitern Sie eine Schemazeile, um den Pfad, den Identitätsnamen und den Schematyp für jede Fehlkonfiguration anzuzeigen. Öffnen Sie das Schema mithilfe des Link-Symbols.
Weitere Informationen finden Sie unter Dokumentation zum Identitätstyp und in den Best Practices für Schemata.
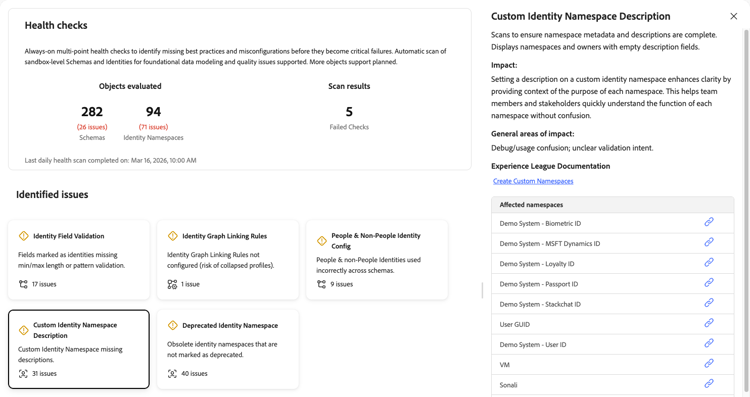
Beschreibung des benutzerdefinierten Identity-Namespace namespace-missing-description
Sucht, um sicherzustellen, dass benutzerdefinierte Identity-Namespace-Metadaten und Beschreibungen vollständig sind.
Wenn Sie die Karte Benutzerdefinierte Identity-Namespace-Beschreibung auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Durchsucht, um sicherzustellen, dass Namespace-Metadaten und Beschreibungen vollständig sind. Zeigt Namespaces und Inhaber mit leeren Beschreibungsfeldern an.
- Impact: Das Festlegen einer Beschreibung für einen benutzerdefinierten Identity-Namespace erhöht die Klarheit, indem der Kontext des Zwecks jedes Namespace bereitgestellt wird. Dies hilft Team-Mitgliedern und Stakeholdern, die Funktion jedes Namespace schnell zu verstehen, ohne Verwirrung zu stiften.
- Allgemeine Bereiche mit Auswirkungen: Debugging oder Verwirrung bei der Verwendung; unklare Validierungsabsicht.
- Experience League-: Ein Link zum Erstellen benutzerdefinierter Namespaces für weitere Informationen.
- Betroffene Namespaces: Eine Liste benutzerdefinierter Identity-Namespaces, denen Beschreibungen fehlen. Verwenden Sie das Link-Symbol neben jedem Namespace, um ihn anzuzeigen oder zu bearbeiten.
Weitere Informationen finden Sie in der Dokumentation unter Erstellen benutzerdefinierter Namespaces.
Identitäts-Namespace wird nicht verwendet namespace-not-in-use
Erkennt veraltete oder nicht verwendete Identity-Namespaces, die zur Bereinigung markiert werden sollten. Diese Prüfung wurde zuvor als „Veralteter Identity-Namespace“ dokumentiert.
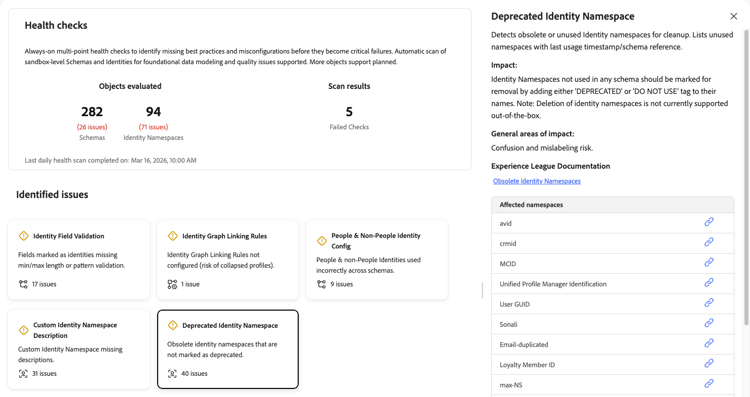
Wenn Sie die Karte Identity-Namespace wird nicht verwendet auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erkennt veraltete oder nicht verwendete Identity-Namespaces für die Bereinigung. Listet nicht verwendete Namespaces mit dem letzten Verwendungszeitstempel oder der letzten Schemareferenz auf.
- Impact: Identity-Namespaces, die in keinem Schema verwendet werden, sollten zur Entfernung markiert werden, indem zu ihren Namen ein Tag des Typs „VERALTET“ oder „NICHT VERWENDEN“ hinzugefügt wird. Das Löschen von Identity-Namespaces wird derzeit nicht unterstützt.
- Allgemeine Wirkungsbereiche Verwechslungsgefahr und Gefahr einer falschen Kennzeichnung.
- Experience League-: Ein Link zu veralteten Identity-Namespaces für weitere Dokumentationen.
- Betroffene Namespaces: Eine Liste veralteter oder nicht verwendeter Identity-Namespaces. Verwenden Sie das Link-Symbol neben jedem Namespace, um ihn anzuzeigen oder zu verwalten.
Weitere Informationen finden Sie im Artikel Experience Cloud Knowledge Base zu veralteten Namespaces.
Nicht-Personen-Identität im Beziehungsfeld non-person-identity-relationship-field
Kennzeichnet Schemafelder, die gleichzeitig einen Identitäts- und einen Beziehungsdeskriptor enthalten.
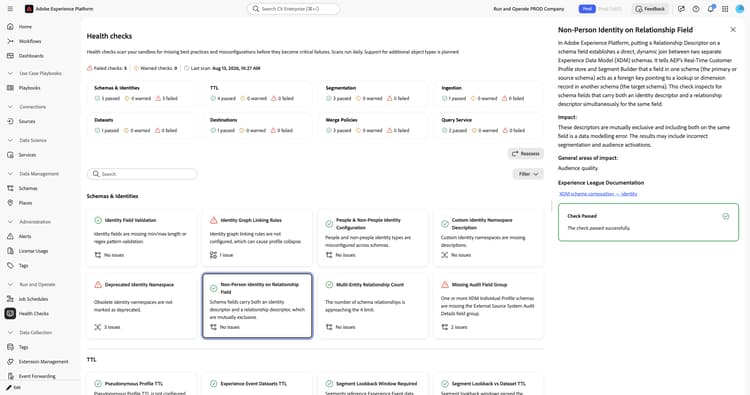
Wenn Sie die Karte Nicht-Personen-Identität im Beziehungsfeld auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass durch das Einfügen eines Beziehungsdeskriptors in ein Schemafeld ein direkter, dynamischer Join zwischen zwei separaten Schemata hergestellt wird. Dem Real-Time Customer Profile und Audience Builder) wird mitgeteilt dass ein Feld im Primär- oder Quellschema als Fremdschlüssel dient, der auf einen Such- oder Dimensionsdatensatz im Zielschema verweist. Diese Prüfung sucht nach Schemafeldern, die sowohl einen Identitätsdeskriptor als auch einen Beziehungsdeskriptor für dasselbe Feld enthalten.
- Impact: Diese Deskriptoren schließen sich gegenseitig aus. Wenn sie beide in dasselbe Feld einschließen, wird ein Datenmodellierungsfehler angezeigt. Dies kann zu falschen Segmentierungen und Zielgruppenaktivierungen führen.
- Allgemeine Wirkungsbereiche: Zielgruppenqualität.
- Experience League-Dokumentation: Ein Link zur XDM-Schemakomposition für die Identität.
- Betroffene Schemata: Eine Liste von Schemata mit Feldern, die ggf. widersprüchliche Deskriptoren aufweisen. Wenn keine Probleme erkannt werden, zeigt das Bedienfeld stattdessen eine Prüfung bestanden an.
Weitere Informationen finden Sie unter Dokumentation zur Schemakomposition.
Anzahl von Beziehungen mit mehreren Entitäten multi-entity-relationship-count
Überwacht die Anzahl der in einer Sandbox definierten Beziehungen mit mehreren Entitäten, wenn sie sich dem Platform-Limit nähern.
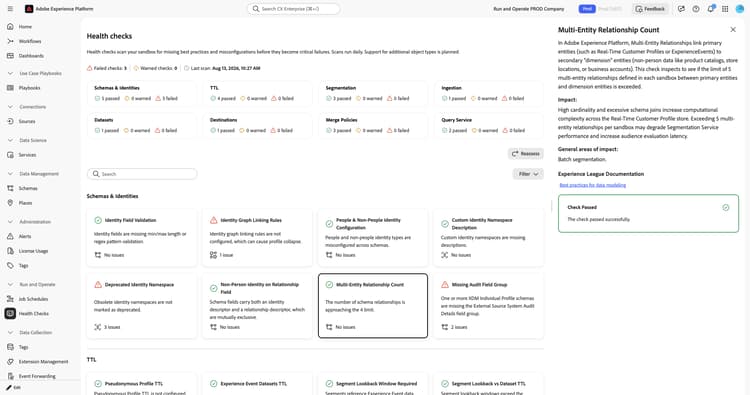
Wenn Sie die Karte Anzahl Beziehungen mehrerer Entitäten auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Beziehungen mit mehreren Entitäten primäre Entitäten wie Real-Time Customer Profiles oder ExperienceEvents mit sekundären Dimensionsentitäten wie Produktkatalogen, Store-Standorten oder Geschäftskonten verknüpfen. Diese Prüfung überprüft, ob das Limit von 5 Beziehungen mit mehreren Entitäten, die in der Sandbox definiert sind, überschritten wird.
- Impact: Hohe Kardinalität und übermäßige Schema-Joins erhöhen die Komplexität der Berechnungen im gesamten Real-Time Customer Profile. Eine Überschreitung des Grenzwerts kann die Leistung des Segmentierungs-Services beeinträchtigen und die Latenz bei der Zielgruppenbewertung erhöhen.
- Allgemeine Wirkungsbereiche:-Segmentierung.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
Weitere Informationen finden Sie unter Best Practices für die Datenmodellierung und im Tutorial zur Segmentierung mehrerer Entitäten.
Fehlende Audit-Feldergruppe missing-audit-field-group
Überprüft, ob XDM-Individualprofilschemata die Feldergruppe Externe Source-System-Prüfungsdetails enthalten.
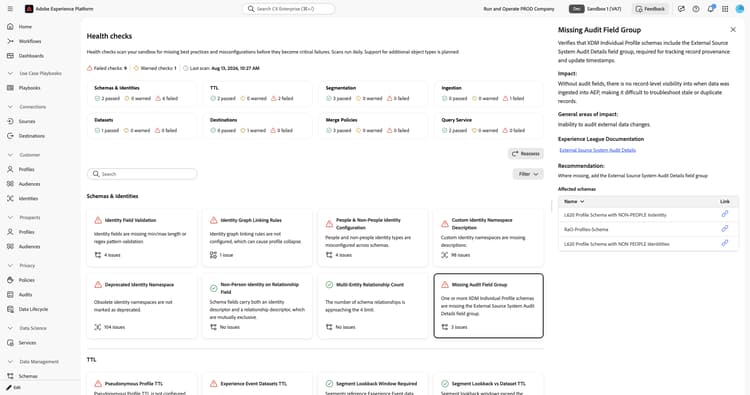
Wenn Sie die Karte Fehlende-Gruppe) auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Überprüft, ob XDM-Individualprofilschemata die Feldergruppe Externe Source-Systemprüfungsdetails enthalten, die für die Verfolgung der Herkunft von Datensätzen und die Aktualisierung von Zeitstempeln erforderlich ist.
- Impact: Ohne Auditfelder gibt es keine Sichtbarkeit auf Datensatzebene für den Zeitpunkt, zu dem Daten in Experience Platform aufgenommen wurden. Dies erschwert die Fehlerbehebung bei veralteten oder doppelten Datensätzen.
- Allgemeine Wirkungsbereiche Unfähigkeit, Änderungen externer Daten zu prüfen.
- Experience League-: Ein Link zur Feldergruppe „Audit-Details des externen Source-Systems“.
- Empfehlung: Wenn fehlt, fügen Sie die Feldergruppe Audit-Details des externen Source-Systems hinzu.
- Betroffene Schemata: Eine Liste von Schemata, denen die Feldergruppe fehlt. Verwenden Sie das Link-Symbol neben jedem Schema, um es zu öffnen.
Weitere Informationen finden Sie in der Dokumentation zu Audit-Details im externen Source-System.
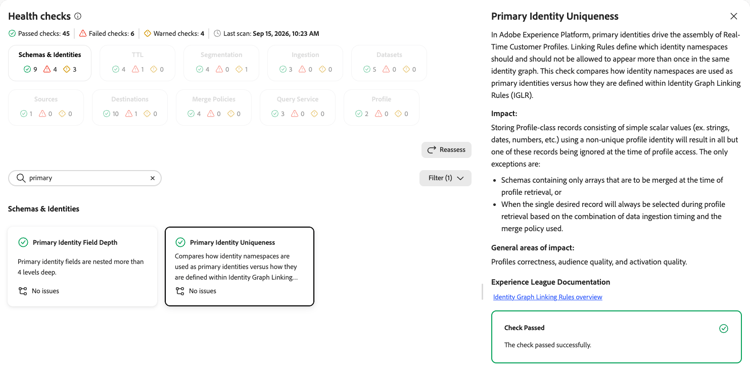
Primäre Identitätseindeutigkeit primary-identity-uniqueness
Vergleicht die Verwendung von Identity-Namespaces als primäre Identitäten mit der Definition in Regeln zur Verknüpfung von Identitätsdiagrammen.
Wenn Sie die Karte Primäre Identitätseindeutigkeit auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass primäre Identitäten die Assembly von Real-Time Customer Profiles steuern. Verknüpfungsregeln definieren, welche Identity-Namespaces mehrmals im selben Identitätsdiagramm angezeigt werden sollen und dürfen. Bei dieser Prüfung wird verglichen, wie Identity-Namespaces als primäre Identitäten verwendet werden, und wie sie in Regeln zur Identitätsdiagramm-Verknüpfung definiert sind.
- Impact: Wenn Sie Profilklassendatensätze mit einfachen Skalarwerten unter Verwendung einer nicht eindeutigen Profilidentität speichern, werden alle Datensätze bis auf einen beim Profilzugriff ignoriert. Es gelten zwei Ausnahmen: Schemata, die nur zusammengeführte Arrays enthalten, und Fälle, in denen der gewünschte Datensatz immer basierend auf dem Aufnahmezeitpunkt und der Zusammenführungsrichtlinie ausgewählt wird.
- Allgemeine Wirkungsbereiche: Profilkorrektur, Zielgruppenqualität und Aktivierungsqualität.
- Experience League-Dokumentation: Ein Link zur Übersicht über die Verknüpfungsregeln für Identitätsdiagramme.
Weitere Informationen finden Sie unter Übersicht über Identitätsdiagramm-Verknüpfungsregeln.
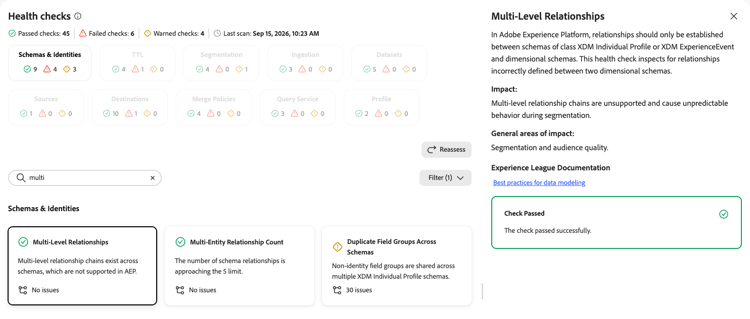
Beziehungen auf mehreren Ebenen multi-level-relationships
Ermittelt Beziehungen, die zwischen zweidimensionalen Schemata falsch definiert sind.
Wenn Sie die Karte Beziehungen auf mehreren Ebenen auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Beziehungen nur zwischen Schemata der Klasse „XDM Individual Profile“ oder „XDM ExperienceEvent“ und dimensionalen Schemata hergestellt werden sollten. Diese Prüfung untersucht Beziehungen, die zwischen zweidimensionalen Schemata falsch definiert sind.
- Impact: Mehrstufige Beziehungsketten werden nicht unterstützt und verursachen während der Segmentierung unvorhersehbares Verhalten.
- Allgemeine Wirkungsbereiche: Segmentierung und Zielgruppenqualität.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
Weitere Informationen finden Sie unter Best Practices für die Datenmodellierung.
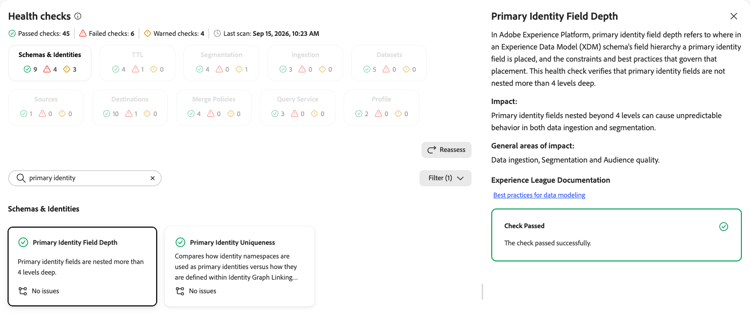
Primäre Identitätsfeldtiefe primary-identity-field-depth
Überprüft, ob primäre Identitätsfelder nicht zu tief in der Schemafeldhierarchie verschachtelt sind.
Wenn Sie die Karte Tiefe des Primären Identitätsfelds auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erläutert, dass sich die Tiefe der primären Identitätsfelder auf die Stelle bezieht, an der in der Felderhierarchie eines XDM-Schemas ein primäres Identitätsfeld platziert wird, sowie auf die Einschränkungen und Best Practices, die diese Platzierung steuern. Diese Prüfung stellt sicher, dass primäre Identitätsfelder nicht mehr als vier Ebenen tief verschachtelt sind.
- Impact: Primäre Identitätsfelder, die über vier Ebenen verschachtelt sind, können zu unvorhersehbarem Verhalten bei der Datenaufnahme und Segmentierung führen.
- Allgemeine Wirkungsbereiche: Datenaufnahme, Segmentierung und Zielgruppenqualität.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
Weitere Informationen finden Sie unter Best Practices für die Datenmodellierung.
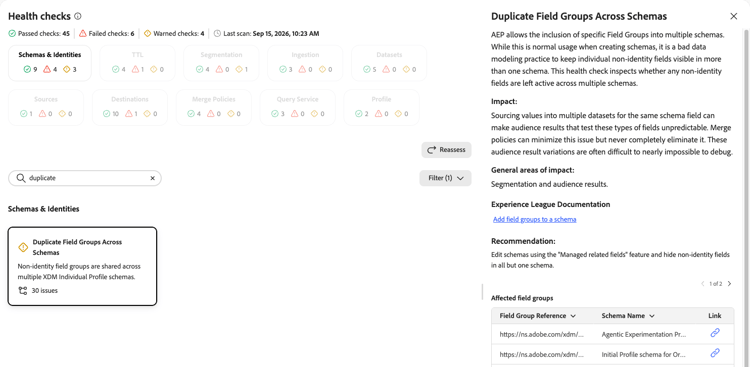
Duplizieren von Feldergruppen über Schemata hinweg duplicate-field-groups-across-schemas
Ermittelt Feldergruppen, die keine Identität sind und über mehr als ein Schema hinweg aktiv bleiben.
Wenn Sie die Karte Feldgruppen über Schemata hinweg duplizieren auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Experience Platform die Einbeziehung bestimmter Feldergruppen in mehrere Schemata ermöglicht. Dies ist zwar eine normale Verwendung beim Erstellen von Schemata, es ist jedoch eine schlechte Praxis der Datenmodellierung, einzelne Nicht-Identitätsfelder in mehr als einem Schema sichtbar zu halten. Bei dieser Prüfung wird geprüft, ob Nicht-Identitätsfelder über mehrere Schemata hinweg aktiv bleiben.
- Impact: Die Beschaffung von Werten in mehreren Datensätzen für dasselbe Schemafeld kann Zielgruppenergebnisse, die diese Felder testen, unvorhersehbar machen. Zusammenführungsrichtlinien können dieses Problem minimieren, es jedoch nie vollständig beseitigen, und die resultierenden Varianten sind oft schwer zu debuggen.
- Allgemeine Wirkungsbereiche: und Zielgruppenergebnisse.
- Experience League-: Ein Link zum Hinzufügen von Feldergruppen zu einem Schema.
- Empfehlung: Bearbeiten Sie Schemata mithilfe der Funktion „Verwaltete verwandte Felder“ und blenden Sie Nicht-Identitätsfelder in allen Schemata außer einem aus.
- Betroffene Feldergruppen: Eine Liste der Feldergruppen, die über Schemata hinweg freigegeben wurden, mit der Feldergruppenreferenz und dem Schemanamen. Öffnen Sie das Schema mithilfe des Link-Symbols.
Weitere Informationen finden Sie unter Hinzufügen von Feldergruppen zu einem Schema.
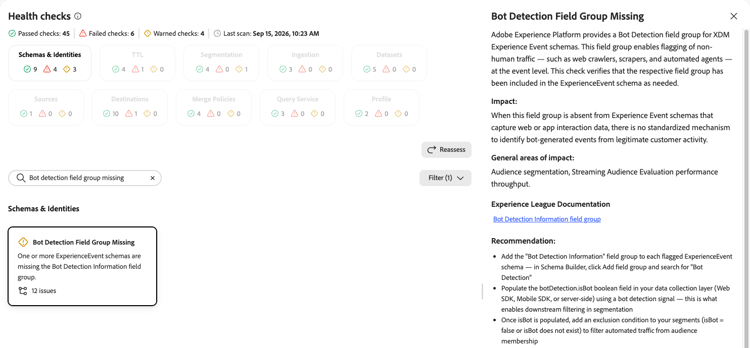
Feldergruppe für Bot-Erkennung fehlt bot-detection-field-group-missing
Überprüft, ob ExperienceEvent-Schemas die Feldergruppe Bot-Erkennungsinformationen enthalten.
botDetection.isBot mit einem Bot-Erkennungssignal und schließen Sie dann Bots aus Ihren Segmenten aus.Wenn Sie die Karte Feldergruppe für Bot-Erkennung fehlt auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Experience Platform eine Feldergruppe zur Bot-Erkennung für XDM ExperienceEvent-Schemata bereitstellt. Diese Feldergruppe ermöglicht das Kennzeichnen von nicht menschlichem Traffic, wie z. B. Web-Crawler, Scrapern und automatisierten Agenten, auf Ereignisebene. Bei dieser Prüfung wird überprüft, ob die Feldergruppe nach Bedarf in das ExperienceEvent-Schema aufgenommen wurde.
- Impact: Wenn diese Feldergruppe in ExperienceEvent-Schemas, die Web- oder App-Interaktionsdaten erfassen, fehlt, gibt es keinen standardisierten Mechanismus, um von Bots generierte Ereignisse aus legitimen Kundenaktivitäten zu identifizieren.
- Allgemeine Wirkungsbereiche: Leistungsdurchsatz bei der Segmentierung von Zielgruppen und der Bewertung von Streaming-Zielgruppen.
- Experience League-: Ein Link zur Feldergruppe „Informationen zur Bot-Erkennung“.
- Empfehlung: Fügen Sie jedem gekennzeichneten ExperienceEvent-Schema die Feldergruppe „Informationen zur Bot-Erkennung“ hinzu. Füllen Sie das Feld
botDetection.isBotmit einem Bot-Erkennungssignal aus und schließen Sie dann Bots aus Ihren Segmenten aus.
Weitere Informationen finden Sie in der Feldgruppendokumentation zur Bot-Erkennung.
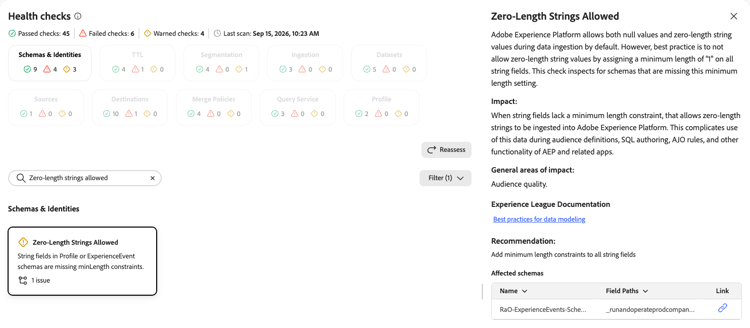
Zeichenfolgen mit Nulllänge zulässig zero-length-strings-allowed
Überprüft, ob Zeichenfolgenfelder mindestens ein Zeichen lang sind.
Wenn Sie die Karte Zulässige leere Zeichenfolgen auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Experience Platform während der Datenaufnahme standardmäßig sowohl Nullwerte als auch Zeichenfolgenwerte mit null Länge zulässt. Es empfiehlt sich, Zeichenfolgenwerte mit null Länge nicht zuzulassen, indem für alle Zeichenfolgenfelder eine Mindestlänge von 1 zugewiesen wird. Bei dieser Prüfung wird nach Schemata gesucht, denen diese Mindestlängeneinstellung fehlt.
- Impact: Wenn Zeichenfolgenfelder keine Längenbeschränkung auf ein Minimum enthalten, können Zeichenfolgen mit null Länge aufgenommen werden. Dies erschwert die Verwendung dieser Daten bei Zielgruppendefinitionen, SQL-Authoring, Adobe Journey Optimizer und anderen Funktionen.
- Allgemeine Wirkungsbereiche: Zielgruppenqualität.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
- Empfehlung: Fügen Sie allen Zeichenfolgenfeldern Beschränkungen für die Mindestlänge hinzu.
- Betroffene Schemata: Eine Liste der betroffenen Schemata und Feldpfade. Öffnen Sie das Schema mithilfe des Link-Symbols.
Weitere Informationen finden Sie unter Best Practices für die Datenmodellierung.
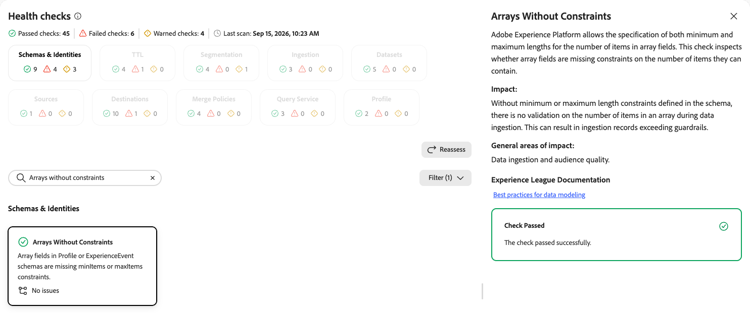
Arrays ohne Einschränkungen arrays-without-constraints
Überprüft, ob Array-Felder die Mindest- und Höchstanzahl der Elementeinschränkungen definieren.
Wenn Sie die Karte Arrays ohne Einschränkungen auswählen, wird rechts ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass Experience Platform die Angabe sowohl der minimalen als auch der maximalen Länge für die Anzahl der Elemente in Array-Feldern ermöglicht. Diese Prüfung untersucht, ob bei Array-Feldern Einschränkungen für die Anzahl der Elemente fehlen, die sie enthalten können.
- Impact: Ohne im Schema definierte Mindest- oder Höchstlängenbeschränkungen findet während der Datenaufnahme keine Validierung der Anzahl der Elemente in einem Array statt, was dazu führen kann, dass Aufnahmedatensätze Leitplanken überschreiten.
- Allgemeine Wirkungsbereiche: Datenaufnahme und Zielgruppenqualität.
- Experience League-: Ein Link zu Best Practices für die Datenmodellierung.
Weitere Informationen finden Sie unter Best Practices für die Datenmodellierung.
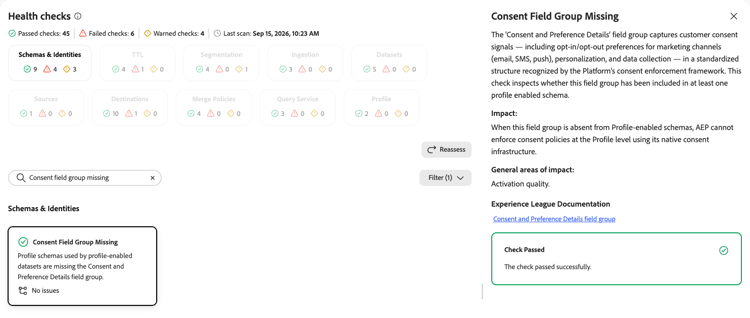
Einverständnisfeldgruppe fehlt consent-field-group-missing
Überprüft, ob profilaktivierte Schemata die Feldergruppe Einverständnis und Voreinstellungsdetails enthalten.
Wenn Sie die Karte Feldergruppe für Einverständnis fehlt auswählen, wird auf der rechten Seite ein Detailbereich geöffnet. Das Bedienfeld zeigt:
- Beschreibung: Erklärt, dass die Feldergruppe „Einverständnis und Voreinstellungen“ Einverständnissignale von Kunden wie Opt-in- und Opt-out-Voreinstellungen für Marketing-Kanäle, Personalisierung und Datenerfassung in einer standardisierten Struktur erfasst. Bei dieser Prüfung wird geprüft, ob die Feldergruppe in mindestens einem profilaktivierten Schema enthalten ist.
- Impact: Wenn diese Feldergruppe in profilaktivierten Schemata fehlt, können Experience Platform Einverständnisrichtlinien auf Profilebene nicht mithilfe der nativen Einverständnisinfrastruktur erzwingen.
- Allgemeine Wirkungsbereiche: Aktivierungsqualität.
- Experience League-: Ein Link zur Feldergruppe „Einverständnis und Voreinstellungen“.
Weitere Informationen finden Sie in der Dokumentation zu Einverständnis und Voreinstellungen.
Nächste Schritte next-steps
- Kehren Sie zur Übersicht über Konsistenzprüfungen“ zurück um weitere Prüfkategorien zu erkunden.
- Erfahren Sie mehr über Best Practices für Schemas zum Entwerfen zuverlässiger Datenmodelle.
- Verstehen Sie Regeln zur Identitätsdiagramm-Verknüpfung, um das Ausblenden von Profilen zu verhindern.
- Lesen Sie Dokumentation zu Identitäts-Namespaces für Best Practices bei der Namespace-Verwaltung.