Nesta página: saiba como integrar um provedor de mensagens personalizadas no Adobe Journey Optimizer, criando credenciais de API, escolhendo um método de autenticação e configurando cabeçalhos, cargas e configurações de entrada para enviar mensagens SMS e RCS.
Esse recurso permite integrar e configurar seus próprios provedores de mensagens, oferecendo flexibilidade além das opções padrão (Sinch, Twilio e Infobip). Isso permite a criação, entrega, relatórios e gerenciamento de consentimento perfeitos para mensagens móveis.
Com a configuração personalizada do provedor, você pode conectar serviços de mensagens de terceiros diretamente no Journey Optimizer, personalizar cargas de mensagem para conteúdo dinâmico e gerenciar preferências de aceitação/recusa para garantir a conformidade entre os canais SMS e RCS.
Para configurar seu provedor personalizado, siga as etapas abaixo:
Criar credenciais de API api-credential
Para enviar uma mensagem móvel no Journey Optimizer usando um provedor personalizado não disponível imediatamente pela Adobe (por exemplo, Sinch, Infobip, Twilio), siga estas etapas:
-
No painel à esquerda, navegue até Administração
>Canais, selecione o menu Credenciais da API em Configurações de SMS e clique no botão Criar novas credenciais de API.
-
Configure suas credenciais da API de SMS, conforme detalhado abaixo:
-
Fornecedor de SMS: personalizado.
-
Nome: digite um nome para a credencial da API.
-
AppId do Provedor: insira a ID do aplicativo fornecida pelo seu provedor de SMS.
-
Nome do Provedor: insira o nome do seu provedor de SMS.
-
URL do Provedor: Insira a URL do seu provedor de SMS.
-
Tipo de Canal: Opcional. Indique qual canal móvel essa credencial representa, ou seja, SMS, RCS ou MMS.
-
Tipo de Autenticação: selecione seu tipo de autorização e preencha os campos correspondentes com base no método de autenticação escolhido.

-
-
Habilite a opção de suporte mTLS, que garante que o cliente e o servidor se autentiquem antes de estabelecer uma conexão segura.
Para usar somente mTLS, selecione Sem Autenticação no menu suspenso Tipo de Autenticação e habilite o suporte para mTLS.
Observe que mTLS se aplica somente ao endpoint do provedor de SMS (envio de mensagem). O ponto de extremidade do token OAuth não deve usar mTLS. Verifique se o mTLS está desativado no endpoint do token antes de testar.
note important IMPORTANT Configure seu ponto de extremidade de envio de SMS para confiar na cadeia de autoridade de certificação do Adobe Experience Platform baixando o certificado público da API de Certificado Público do MTLS e adicionando-o ao repositório de confiança do servidor (CN de cliente esperado: ajo-sms.aep-mtls.adobe.com). Caso contrário, o Journey Optimizer omite o certificado de cliente e a entrega de SMS falha. -
Na seção Cabeçalhos, clique em Adicionar novo parâmetro para especificar os cabeçalhos HTTP para a mensagem de solicitação que será enviada para o serviço externo.
Os campos de cabeçalho Content-Type e Charset são definidos por padrão e não podem ser excluídos, embora você possa editar o valor padrão Content-Type. Você pode adicionar até 10 parâmetros de cabeçalho personalizados.

-
Adicione a Carga do provedor para validar e personalizar as cargas da solicitação.
Para mensagens RCS, essa carga é usada posteriormente durante design de conteúdo.
note NOTE Ao configurar um provedor de SMS personalizado com autenticação Básica ou de Portador, você deve incluir o parâmetro authOptionna carga JSON. Além disso, a Carga do Provedor deve fazer referência às variáveis de modelo{{fromNumber}},{{toNumber}}e{{message}}.A Carga do Provedor também oferece suporte às funções auxiliares de personalização da Adobe Journey Optimizer, incluindo encode64. -
Selecione Usar conjunto de dados personalizado para entrada para rotear o SMS de entrada desta credencial para um conjunto de dados pré-criado que você escolher na lista suspensa. Saiba mais sobre como usar um conjunto de dados personalizado para palavras-chave de entrada
note NOTE O esquema do conjunto de dados deve ser XDM ExperienceEvent e incluir pelo menos estes grupos de campos: - Adobe CJM ExperienceEvent - Detalhes de interação da mensagem
- Adobe CJM ExperienceEvent - Detalhes da execução da mensagem
- Adobe CJM ExperienceEvent - Detalhes do perfil da mensagem
O esquema e o conjunto de dados devem ser habilitados para o Perfil. -
Clique em Enviar quando terminar de configurar suas credenciais de API.
-
No menu Credenciais da API, clique no


-
Para modificar as credenciais existentes, localize as credenciais de API desejadas e clique na opção Editar para fazer as alterações necessárias.

-
Clique em Verificar conexão de SMS, a partir de suas credenciais de API existentes, para testar e verificar suas credenciais de API de SMS enviando uma mensagem de exemplo para um dispositivo designado.
-
Preencha os campos Número e Mensagem e clique em Verificar conexão.
note important IMPORTANT A mensagem deve ser estruturada para se alinhar ao formato de carga do provedor. 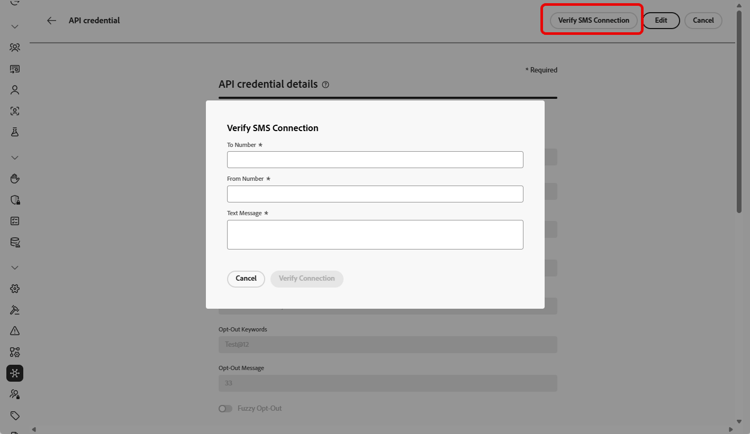
Depois de criar e configurar sua credencial de API, agora é necessário definir as configurações de entrada para o Webhook para mensagens SMS.
Opções de autenticação para Provedores de SMS personalizados auth-options
Depois que a credencial da API for criada, preencha os campos necessários para autenticação da chave de API:
- Nome: digite um nome para a configuração da chave de API.
- Token de API: insira o Token de API fornecido pelo seu provedor de SMS.

Depois que a credencial da API for criada, preencha os campos necessários para autenticação da MAC:
- Nome: digite um nome para a configuração de autenticação do MAC.
- Token de API: insira o Token de API fornecido pelo seu provedor de SMS.
- Chave secreta de API: insira a Chave secreta de API fornecida pelo seu provedor de SMS. Essa chave é usada para gerar o MAC (Message Authentication Code) para comunicação segura.
- Formato de hash de autorização do Mac: escolha o formato de hash para a autenticação do MAC.

Depois que a credencial da API for criada, preencha os campos necessários para autenticação OAuth:
-
Nome: insira um nome para a configuração de autenticação do OAuth.
-
Token de API: insira o Token de API fornecido pelo seu provedor de SMS.
-
URL do OAuth: insira a URL para obter o token do OAuth.
-
Corpo de OAuth: forneça o corpo da solicitação de OAuth no formato JSON, incluindo parâmetros como
grant_type,client_ideclient_secret.
O Journey Optimizer atualiza os tokens OAuth dinamicamente após a expiração do conector SMS personalizado.

Depois que a credencial da API for criada, preencha os campos necessários para autenticação JWT:
-
Nome: insira um nome para a configuração de autenticação JWT.
-
Token de API: insira o Token de API fornecido pelo seu provedor de SMS.
-
Carga JWT: insira a carga JSON que contém as declarações necessárias para o JWT, como emissor, assunto, público-alvo e expiração.

Vídeo tutorial video
This section contains structured knowledge intended to support interpretation, retrieval, and question answering related to this topic.
For complete understanding, this information should be combined with the documentation on this page. Neither source is intended to stand alone; the page describes the feature, while this section provides additional context that helps disambiguate terminology, intent, applicability, and constraints.
- TL;DR: This page explains how to integrate a custom messaging provider in Journey Optimizer by creating API credentials, choosing an authentication method, and configuring headers, payloads, mTLS, and inbound settings to send SMS and RCS messages beyond the default Sinch, Twilio, and Infobip options.
Intents:
- Create a custom provider API credential with SMS vendor set to Custom
- Choose and complete an authentication method (API key, MAC, OAuth, or JWT)
- Configure HTTP headers and the Provider Payload for the request
- Enable mTLS support for mutual client and server authentication
- Route a credential’s inbound SMS to a custom dataset
- Verify the SMS connection by sending a sample message to a designated device
Glossary:
- Custom provider: A third-party messaging provider integrated beyond the default options (Sinch, Twilio, and Infobip) by selecting Custom as the SMS vendor (product-specific)
- Provider Payload: The request payload used to validate and customize requests, later used during RCS content design (product-specific)
- Channel Type: An optional classification (SMS, RCS, or MMS) written to XDM experience events for reporting and tracking by channel (product-specific)
- mTLS support: An option ensuring that both the client and server authenticate each other before establishing a secure connection (product-specific)
- Verify SMS connection: An action that tests and verifies the API credentials by sending a sample message to a designated device (product-specific)
Guardrails:
- You can add up to 10 custom header parameters.
- The Content-Type and Charset header fields are set by default and cannot be deleted, though the default Content-Type value can be edited.
- mTLS applies only to the SMS provider (message sending) endpoint; the OAuth token endpoint must not use mTLS and mTLS must be disabled on the token endpoint before testing.
- With Basic or Bearer authentication, the authOption parameter must be included in the JSON payload, and the Provider Payload must reference the template variables {{fromNumber}}, {{toNumber}}, and {{message}}.
- The custom inbound dataset schema must be XDM ExperienceEvent, include the Adobe CJM ExperienceEvent Message interaction details, Message Execution Details, and Message Profile Details field groups, and be enabled for Profile.
- Do not reuse the same API credentials, webhooks, or provider callback URLs (including RCS agents) across sandboxes; create separate agent configurations for each sandbox.
Terminology:
- Canonical name: Custom provider — Acronym: n/a — variants: custom messaging provider, custom SMS provider, Bring Your Own Provider
- Do not confuse: “SMS provider (message sending) endpoint” (uses mTLS) ≠ “OAuth token endpoint” (must not use mTLS)
- Do not confuse: “API key” ≠ “MAC authentication” ≠ “OAuth authentication” ≠ “JWT authentication” (the four Auth Type options)
FAQ:
- Q: How many custom header parameters can I add? — Up to 10 custom header parameters.
- Q: Which authentication types are supported? — API key, MAC authentication, OAuth authentication, and JWT authentication.
- Q: Which endpoint uses mTLS? — mTLS applies only to the SMS provider (message sending) endpoint; the OAuth token endpoint must not use mTLS.
- Q: What must the Provider Payload include for Basic or Bearer authentication? — The authOption parameter in the JSON payload, plus references to the template variables {{fromNumber}}, {{toNumber}}, and {{message}}.
- Q: How do I test the credential? — Click Verify SMS connection, fill in the Number and Message fields structured to align with the provider’s payload format, then click Verify connection to send a sample message to a designated device.