SFTP 연결
SFTP 서버에 연결하여 Adobe CX Enterprise 응용 프로그램에서 데이터 파일을 내보냅니다.
Real-Time CDP Collaboration에서 이 페이지로 이동한 경우 해당 응용 프로그램에 대한 자세한 내용은 Real-Time CDP Collaboration에서 대상 활성화를 참조하십시오.
지원되는 응용 프로그램 Adobe CX Enterprise개 supported-applications
이 대상은 다음 Adobe CX Enterprise 응용 프로그램에서 사용할 수 있습니다.
대상 변경 로그 changelog
2023년 7월 Experience Platform 릴리스에서 SFTP 대상은 아래에 나열된 새로운 기능을 제공합니다.
- 데이터 세트 내보내기 지원.
- 추가 파일 이름 지정 옵션.
- 향상된 매핑 단계를 통해 내보낸 파일에서 사용자 정의 파일 헤더를 설정하는 기능.
- 내보낸 CSV 데이터 파일의 형식을 사용자 지정하는 기능.
개요 overview
SFTP 서버에 대한 실시간 아웃바운드 연결을 만들어 Adobe Experience Platform에서 구분된 데이터 파일을 정기적으로 내보냅니다.
API 또는 UI를 통해 SFTP에 연결 connect-api-or-ui
- Experience Platform 사용자 인터페이스를 사용하여 SFTP 저장소 위치에 연결하려면 아래의 대상에 연결 및 이 대상에 대상 활성화 섹션을 참조하십시오.
- 프로그래밍 방식으로 SFTP 저장소 위치에 연결하려면 흐름 서비스 API 자습서를 사용하여 파일 기반 대상에 대상 활성화를 읽어 보십시오.
지원되는 대상자 supported-audiences
이 섹션에서는 이 대상으로 내보낼 수 있는 대상자 유형을 설명합니다. 지원되는 대상은 이 대상에 대해 활성화한 Adobe CX Enterprise 응용 프로그램에 따라 다릅니다.
Real-Time CDP supported-audiences-rtcdp
Real-Time CDP에서 활성화할 때 다음 대상이 지원됩니다.
대상 데이터 유형별 지원되는 대상:
Real-Time CDP Collaboration supported-audiences-collaboration
Real-Time CDP Collaboration에서 Adobe Experience Platform 또는 다른 클라우드 원본의 원본 대상을(를) 만들 수 있습니다. Real-Time CDP Collaboration의 대상은 일치 키로 구성되어 있습니다. Collaboration 내에서 이러한 대상을 데이터 공동 작업 또는 유료 미디어 활동에 사용할 수 있습니다.
내보내기 유형 및 빈도 export-type-frequency
대상 내보내기 유형 및 빈도에 대한 자세한 내용은 아래 표를 참조하십시오.

데이터 세트 내보내기 export-datasets
이 대상은 데이터 세트 내보내기를 지원합니다. 데이터 세트 내보내기 설정 방법에 대한 자세한 내용은 튜토리얼을 참조하십시오.
- Experience Platform 사용자 인터페이스를 사용하여 데이터 세트를 내보내는 방법.
- 흐름 서비스 API를 사용하여 프로그래밍 방식으로 데이터 세트를 내보내는 방법.
내보낸 데이터의 파일 형식 file-format
대상 데이터을(를) 내보낼 때 Experience Platform에서 제공한 저장소 위치에 .csv, parquet 또는 .json 파일을 만듭니다. 파일에 대한 자세한 내용은 대상 활성화 자습서에서 내보내기에 지원되는 파일 형식 섹션을 참조하십시오.
데이터 세트을(를) 내보낼 때 Experience Platform에서 제공한 저장소 위치에 .parquet 또는 .json 파일을 만듭니다. 파일에 대한 자세한 내용은 데이터 세트 내보내기 자습서에서 데이터 세트 내보내기에 성공했는지 확인 섹션을 참조하십시오.
파일 암호화 file-encryption
암호화 표준
암호화 키를 제공하면 Experience Platform은 내보낸 각 파일을 RFC 4880에서 정의한 표준 OpenPGP로 암호화합니다. 암호화된 파일은 확장명이 .gpg인 이진 OpenPGP 메시지입니다. gpg --decrypt 명령을 사용하는 GnuPG를 포함하여 모든 표준 OpenPGP 클라이언트를 사용하여 파일의 암호를 해독할 수 있습니다.
이 구현에서는 전용 변형 없이 표준 OpenPGP를 사용합니다.
키 처리
SFTP는 하이브리드 암호화를 사용합니다.
- 임의의 AES-128 세션 키는 파일 콘텐츠를 암호화합니다.
- 세션 키는 RSA 공개 키로 암호화됩니다. RSA는 파일 컨텐츠를 직접 암호화하지 않습니다.
- 각 파일에 대해 새 세션 키가 생성됩니다. 암호화된 각 파일은 암호화 상태를 무작위로 지정하는 임의의 16바이트 접두사로 시작하므로 내보내기에서 키 자료를 재사용하지 않습니다.
암호화 프로세스
암호화 프로세스는 OpenPGP CFB 모드에서 AES-128을 사용합니다. 암호화 전에 페이로드가 ZLIB 압축되었습니다. GCM 및 CBC 모드는 지원되지 않습니다. RSA 키 크기 제한이 적용되지 않습니다. 2048비트, 3072비트 또는 4096비트 RSA 키를 사용할 수 있습니다. 공개 키를 Base64 인코딩 키 또는 원시 ASCII 지원 PGP 공개 키 블록으로 제공합니다.
키 보관
Adobe은 공개 키만 저장합니다. Adobe은 개인 키를 요청, 전송 또는 저장하지 않습니다. Experience Platform은 아웃바운드 파일을 암호화하지만 해독하지 않습니다.
무결성 보호
파일은 암호화되지만 디지털 서명되지 않습니다. 무결성은 이 패킷 유형에 SHA-1을 사용하는 OpenPGP 수정 감지 코드(MDC)에 의해 보호됩니다. MDC가 변조를 감지하며 디지털 서명이 아닙니다. 이 보호는 SHA-1 충돌 저항성에 의존하지 않습니다.
전송 암호화
파일 암호화는 모든 대상에 적용됩니다. 암호화는 각 파일이 대상에 기록되는 동안 스트림으로 적용되므로 암호화되지 않은 파일이 SFTP 위치에 배치되지 않습니다. 파일 암호화는 전송 암호화와 별개입니다. SFTP 배달은 SSH를 사용합니다.
SFTP 서버 연결 요구 사항 sftp-connection-requirements
데이터를 성공적으로 내보내려면 충분한 수의 동시 연결을 허용하도록 대상 SFTP 서버를 구성해야 합니다. SFTP 서버가 동시 연결 수를 제한하면 특히 여러 대상 또는 데이터 세트를 동시에 내보낼 때 내보내기 작업이 실패할 수 있습니다.
추천
최적의 성능을 위해 SFTP 서버는 내보내는 각 대상 또는 데이터 세트에 대해 하나 이상의 동시 연결을 허용해야 합니다. 최소한 서버는 동시에 내보내기로 예약된 대상 또는 데이터 세트 총 수의 30% 이상을 지원해야 합니다.
예
100개의 대상 또는 데이터 세트에 대한 내보내기를 동시에 예약하는 경우 SFTP 서버는 최소 30개의 동시 연결을 허용해야 합니다.
SFTP 서버의 연결 제한을 올바르게 구성하면 내보내기가 실패하는 것을 방지하고 Adobe Experience Platform에서 신뢰할 수 있는 데이터 배달을 보장할 수 있습니다.
지원되는 SSH 알고리즘 supported-ssh-algorithms
SFTP 서버가 허용하는 SSH 알고리즘을 제한하는 경우 아래 표의 각 범주에서 하나 이상의 알고리즘을 지원하는지 확인하십시오. 이 연결은 클라이언트와 서버 알고리즘 목록의 표준 교차를 협상합니다. 추가적인 알고리즘 제한 사항이 적용되지 않습니다. 각 목록은 기본 설정 순서대로 표시됩니다.
curve25519-sha256, curve25519-sha256@libssh.org, ecdh-sha2-nistp256, ecdh-sha2-nistp384, ecdh-sha2-nistp521, diffie-hellman-group-exchange-sha256, diffie-hellman-group16-sha512, diffie-hellman-group18-sha512, diffie-hellman-group14-sha256ssh-ed25519, ecdsa-sha2-nistp256, ecdsa-sha2-nistp384, ecdsa-sha2-nistp521, rsa-sha2-512, rsa-sha2-256aes128-ctr, aes192-ctr, aes256-ctr, aes128-gcm@openssh.com, aes256-gcm@openssh.com동일한 암호가 클라이언트와 서버, 클라이언트와 클라이언트 양방향으로 적용됩니다.
hmac-sha2-256-etm@openssh.com, hmac-sha2-512-etm@openssh.com, hmac-sha1-etm@openssh.com, hmac-sha2-256, hmac-sha2-512, hmac-sha1AES-GCM 암호는 별도의 MAC을 사용하지 않습니다.
ssh-ed25519, ecdsa-sha2-nistp256, ecdsa-sha2-nistp384, ecdsa-sha2-nistp521, rsa-sha2-512, rsa-sha2-256SFTP 대상은 애플리케이션에 포함된 SSH 라이브러리를 사용합니다. OpenSSH 클라이언트를 사용하지 않으므로 ~/.ssh/config 및 이와 동등한 파일이 적용되지 않습니다. Adobe은 SSH 클라이언트 역할을 합니다. 사용자 또는 SFTP 공급자는 서버 구성을 관리합니다.
제한된 SFTP 서버의 경우 프로덕션에서 연결을 사용하기 전에 테스트 내보내기를 실행합니다. 프로덕션의 연결에 의존하기 전에 자체 OpenPGP 도구를 사용하여 테스트 내보내기를 확인하십시오.
대상에 연결 connect
이 대상에 연결하려면 대상 구성 자습서에 설명된 단계를 따르십시오. 대상 구성 워크플로에서 아래 두 섹션에 나열된 필드를 채웁니다.
인증 정보 authentication-information
암호를 사용하는 SFTP 인증 유형을 선택하여 SFTP 위치에 연결하는 경우:

-
도메인: SFTP 저장소 위치의 주소입니다.
-
사용자 이름: SFTP 저장소 위치에 로그인할 사용자 이름입니다.
-
포트: SFTP 저장소 위치에서 사용하는 포트입니다.
-
암호: SFTP 저장소 위치에 로그인할 암호입니다.
-
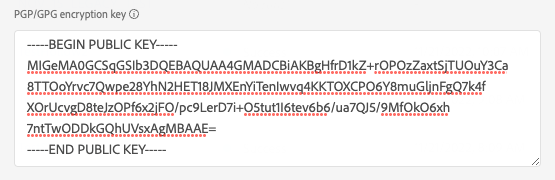
암호화 키: 필요한 경우 RSA 형식의 공개 키를 첨부하여 내보낸 파일에 암호화를 추가할 수 있습니다. 아래 이미지에서 올바른 형식의 암호화 키의 예를 봅니다.
SFTP 위치에 연결할 SFTP(SSH 키 포함) 인증 유형을 선택하는 경우:

-
도메인: SFTP 계정의 IP 주소 또는 도메인 이름을 입력하십시오.
-
포트: SFTP 저장소 위치에서 사용하는 포트입니다.
-
사용자 이름: SFTP 저장소 위치에 로그인할 사용자 이름입니다.
-
SSH 키: SFTP 저장소 위치에 로그인하는 데 사용되는 개인 SSH 키입니다. 개인 키는 RSA 형식의 Base64 인코딩 문자열이어야 하며 암호로 보호되지 않아야 합니다.
-
암호화 키: 필요한 경우 RSA 형식의 공개 키를 첨부하여 내보낸 파일에 암호화를 추가할 수 있습니다. 아래 이미지에서 올바른 형식의 암호화 키의 예를 봅니다.
대상 세부 정보 destination-details
SFTP 위치에 인증 연결을 설정한 후 대상에 대해 다음 정보를 제공합니다.

-
이름: Experience Platform 사용자 인터페이스에서 이 대상을 식별하는 데 도움이 되는 이름을 입력하십시오.
-
설명: 이 대상에 대한 설명을 입력하십시오.
-
폴더 경로: 파일을 내보낼 SFTP 위치의 폴더 경로를 입력합니다.
-
파일 형식: 내보낸 파일에 사용할 Experience Platform 형식을 선택하십시오. CSV 옵션을 선택할 때 파일 서식 옵션을 구성할 수도 있습니다.
-
압축 형식: Experience Platform에서 내보낸 파일에 사용할 압축 형식을 선택하십시오.
-
매니페스트 파일 포함: 내보내기 위치, 내보내기 크기 등에 대한 정보가 포함된 매니페스트 JSON 파일을 내보내기에 포함하려면 이 옵션을 켜십시오. 매니페스트의 이름은
manifest-<<destinationId>>-<<dataflowRunId>>.json형식을 사용하여 지정합니다. 샘플 매니페스트 파일을(를) 봅니다. 매니페스트 파일에는 다음 필드가 포함되어 있습니다.flowRunId: 내보낸 파일을 생성한 데이터 흐름 실행.scheduledTime: 파일을 내보낸 시간(UTC)입니다.exportResults.sinkPath: 내보낸 파일이 저장된 저장소 위치의 경로입니다.exportResults.name: 내보낸 파일의 이름입니다.size: 내보낸 파일의 크기(바이트)입니다.
이 대상으로 대상자 활성화 activate
Real-Time CDP 또는 Real-Time CDP Collaboration 프로젝트에서 이 대상에 대한 대상을 활성화할 수 있습니다.
Real-Time CDP에서 대상 활성화 activate-rtcdp
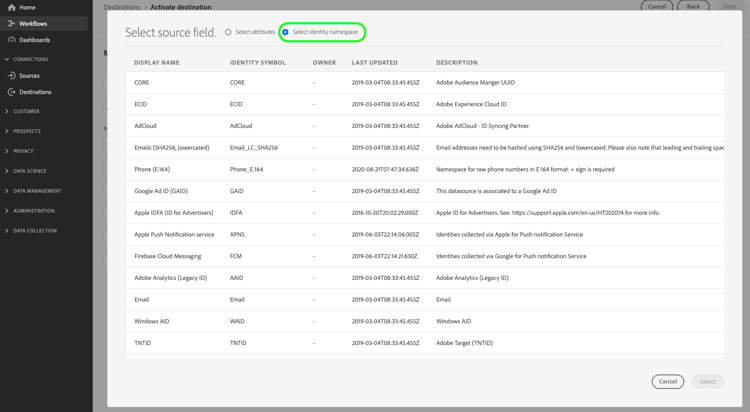
이 대상에 대한 대상자 활성화에 대한 지침은 대상자 데이터를 일괄 프로필 내보내기 대상으로 활성화를 참조하십시오.
Real-Time CDP Collaboration에서 대상 활성화 activate-collaboration
Real-Time CDP Collaboration 프로젝트에서 이 대상으로 대상을 활성화하는 방법에 대한 지침은 Real-Time CDP Collaboration 대상 개요를 참조하십시오.
성공적인 데이터 내보내기 유효성 검사 exported-data
데이터를 성공적으로 내보냈는지 확인하려면 SFTP 저장소를 확인하고 내보낸 파일에 예상 프로필 모집단이 포함되어 있는지 확인하십시오.
IP 주소 ip-address-allow-list
Adobe IP를 허용 목록에 추가하다에 추가해야 하는 경우 IP 주소 문서를 참조하십시오.