Sur cette page : familiarisez-vous avec les concepts de base du contrôle d’accès dans Journey Optimizer, notamment les rôles, les autorisations, les sandbox et le contrôle d’accès basé sur les objets et les attributs, afin de gérer correctement l’octroi de droits d’accès aux utilisateurs et utilisatrices.
Journey Optimizer vous permet de définir et de gérer les autorisations attribuées à différents utilisateurs. Les autorisations sont un ensemble de droits et de restrictions qui autorisent ou refusent l’accès aux fonctionnalités du produit.
Le contrôle d’accès pour Journey Optimizer est assuré via les Autorisations dans Adobe CX Enterprise. Cette fonctionnalité utilise les rôles et les politiques, liant les utilisateurs et utilisatrices à des autorisations et des sandbox.
Pour configurer le contrôle d’accès pour Journey Optimizer, vous devez disposer des droits d’administration système ou produit pour votre organisation. Le rôle minimum qui permet d’accorder ou de retirer des autorisations est un administrateur ou une administratrice de produit. Les autres rôles d’administrateur ou d’administratrice qui peuvent gérer les autorisations sont les administrateurs ou administratrices système (aucune restriction). Pour plus d’informations, consultez l’article du Centre d’aide Adobe consacré aux rôles administratifs.
La gestion des utilisateurs et des utilisatrices dans Journey Optimizer repose sur les concepts clés suivants :
-
Rôles : les rôles désignent un ensemble d’utilisateurs et d’utilisatrices partageant les mêmes autorisations et les mêmes sandbox. Ces rôles vous permettent de gérer facilement les accès et les autorisations pour différents groupes d’utilisateurs et d’utilisatrices au sein de votre organisation. Un rôle est associé à un ensemble de droits unitaires (autorisations) permettant aux utilisateurs et aux utilisatrices d’accéder à certaines fonctionnalités ou à certains objets de l’interface.
Avec Journey Optimizer, vous pouvez effectuer un choix parmi une gamme de rôles préexistants, chacun comportant différents niveaux d’autorisations, à attribuer à vos utilisateurs et utilisatrices. Pour en savoir plus sur les rôles intégrés, consultez cette page. -
Autorisations : les autorisations sont des droits unitaires qui permettent de définir les privilèges attribués aux rôles. Chaque autorisation est regroupée sous des ressources, par exemple Parcours ou Offres, ce qui représente les différentes fonctionnalités ou objets dans Journey Optimizer. Pour en savoir plus, consultez la section Niveaux d’autorisation.
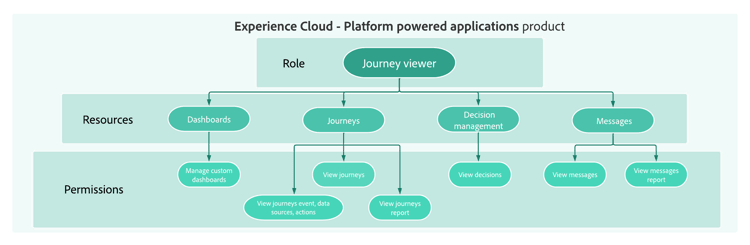
-
Sandbox : les sandbox virtuels permettent de partitionner les instances en environnements virtuels distincts et isolés. Les sandbox sont affectés via les rôles dans les autorisations. En savoir plus sur l’utilisation des sandbox.
-
Contrôle d’accès basé sur les objets : utilisation de libellés pour restreindre l’accès à un objet. Cette approche protège les ressources numériques sensibles contre les utilisateurs et les utilisatrices non autorisés, permettant ainsi de renforcer la protection des données personnelles. En savoir plus sur la Gestion des accès basée sur les objets.
-
Contrôle d’accès basé sur les attributs : autorisations permettant de gérer l’accès aux données pour certaines équipes ou groupes d’utilisateurs et d’utilisatrices. Le contrôle d’accès basé sur les attributs permet aux membres de l’équipe d’administration de restreindre l’accès à des objets et/ou des fonctionnalités en fonction d’attributs. Les attributs peuvent être des métadonnées ajoutées à un objet, comme un libellé ajouté à un champ ou à un segment de schéma. Un administrateur définit des politiques d’accès qui comprennent des attributs afin de gérer les autorisations d’accès des utilisateurs. En savoir plus sur la Gestion des accès basée sur les attributs.
Explorons plus en détail.
Maintenant que vous comprenez les concepts liés à la gestion des accès dans Journey Optimizer, il est temps d’explorer plus en détail les sections de documentation suivantes pour commencer à configurer les autorisations.
This section contains structured knowledge intended to support interpretation, retrieval, and question answering related to this topic.
For complete understanding, this information should be combined with the documentation on this page. Neither source is intended to stand alone; the page describes the feature, while this section provides additional context that helps disambiguate terminology, intent, applicability, and constraints.
- TL;DR: Access control for Journey Optimizer is provided through Permissions in Adobe CX Enterprise, and user management is based on five key concepts: roles, permissions, sandboxes, object-based access control, and attribute-based access control.
Intents:
- Understand the five core access control concepts: roles, permissions, sandboxes, object-based access control, and attribute-based access control
- Know who can configure access control (system or product administrator)
- Navigate to the right documentation section for each access control topic
- Plan how to grant users the right access by learning the core access control concepts
Glossary:
- Roles: A collection of users who share the same permissions and sandboxes; with Journey Optimizer, you can choose from a range of pre-existing Roles, each with varying levels of permissions (product-specific)
- Permissions: Unitary rights defining the authorizations assigned to Roles, grouped under resources such as Journey or Offers (product-specific)
- Sandboxes: Virtual sandboxes partition instances into separate, isolated virtual environments; Sandboxes are assigned through roles in Permissions (product-specific)
- Object-based access control: Labels to limit the access to an object; this approach protects sensitive digital assets from unauthorized users and ensures further protection of personal data (product-specific)
- Attribute-based access control: Authorizations to manage data access for specific teams or groups of users; it enables administrators to control access to specific objects and/or capabilities based on attributes, which can be metadata added to an object, such as a label added to a schema field or segment (product-specific)
Guardrails:
- Configuring access control requires system or product administrator privileges (prerequisite); system administrators have no restrictions
- The minimum role that can grant or withdraw permissions is a product administrator (as stated on the page)
Terminology:
- Canonical name: Attribute-based access control — Acronym: ABAC — variants: Attribute-based access management (link text on the page)
- Canonical name: Object-based access control — Acronym: OLAC (Object level access control, the name used on the related object-based access page) — variants: Object-based access management (link text on the page)
- Do not confuse: “Object-based access control” (labels to limit the access to an object) ≠ “Attribute-based access control” (access based on attributes, which can be metadata added to an object, such as a label added to a schema field or segment)
- Do not confuse: “Roles” (a collection of users with shared permissions and sandboxes) ≠ “Permissions” (the unitary rights grouped under resources that are assigned to roles)
FAQ:
- Q: Who can configure access control in Journey Optimizer? — Users with system administrator or product administrator privileges.
- Q: What is the minimum administrator level required to grant or withdraw permissions? — Product administrator.
- Q: Are sandboxes managed independently of roles? — The page states that Sandboxes are assigned through roles in Permissions.
- Q: Where is access control for Journey Optimizer managed? — Through Permissions in Adobe CX Enterprise; this functionality leverages roles and policies, which link users with permissions and sandboxes.