En esta página: Familiarícese con los conceptos básicos de control de acceso en Journey Optimizer, incluidos los roles, los permisos, los entornos limitados y el control de acceso basado en objetos y atributos, para que pueda planificar cómo otorgar a los usuarios el acceso adecuado.
Journey Optimizer le permite definir y administrar los permisos asignados a distintos usuarios. Los permisos son un conjunto de derechos y restricciones que autorizan o deniegan el acceso a las funciones y capacidades del producto.
El control de acceso de Journey Optimizer se proporciona mediante Permisos en Adobe CX Enterprise. Esta funcionalidad aprovecha las funciones y directivas que vinculan a los usuarios con permisos y zonas protegidas.
Para configurar el control de acceso para Journey Optimizer, debe tener privilegios de administrador de sistemas o productos para su organización. La función mínima que puede conceder o retirar permisos es de administrador de productos. Otros roles de administrador que pueden administrar permisos son administradores del sistema (sin restricciones). Consulte el artículo del Centro de ayuda de Adobe sobre funciones administrativas para obtener más información.
La administración de usuarios en Journey Optimizer se basa en estos conceptos clave:
-
Roles: Los roles hacen referencia a una colección de usuarios que comparten los mismos permisos y zonas protegidas. Estas funciones le permiten administrar fácilmente el acceso y los permisos para diferentes grupos de usuarios dentro de su organización. Una función viene con un conjunto de derechos unitarios (permisos) que permiten a los usuarios acceder a determinadas funcionalidades u objetos de la interfaz.
Con Journey Optimizer, puede elegir entre una serie de roles preexistentes, cada uno con diferentes niveles de permisos, para asignarlos a los usuarios. Obtenga más información acerca de las funciones integradas disponibles en esta página. -
Permisos: los permisos son derechos unitarios que le permiten definir las autorizaciones asignadas a roles. Cada permiso se recopila en recursos como, por ejemplo, Recorrido u Ofertas, que representan las diferentes funcionalidades u objetos de Journey Optimizer. Obtenga más información en la sección Niveles de permisos.
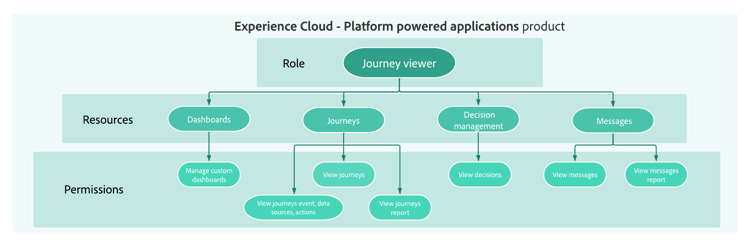
-
Zonas protegidas: Las zonas protegidas virtuales dividen instancias en entornos virtuales independientes y aislados. Las zonas protegidas se asignan mediante funciones en Permisos. Más información sobre el uso de zonas protegidas.
-
Control de acceso basado en objetos: Etiquetas para limitar el acceso a un objeto. Este enfoque protege los recursos digitales confidenciales de los usuarios no autorizados y garantiza una mayor protección de los datos personales. Más información sobre Administración de acceso basado en objetos.
-
Control de acceso basado en atributos: Autorizaciones para administrar el acceso a datos para equipos o grupos de usuarios específicos. El control de acceso basado en atributos permite a los administradores controlar el acceso a objetos específicos o funcionalidades basadas en atributos. Los atributos pueden ser metadatos añadidos a un objeto, como una etiqueta añadida a un campo o segmento de esquema. Un administrador define directivas de acceso que incluyen atributos para administrar permisos de acceso de usuarios. Más información sobre Administración de acceso basada en atributos.
Profundicemos
Ahora que comprende los conceptos de control de acceso en Journey Optimizer, es hora de profundizar en estas secciones de documentación para comenzar a configurar permisos.
This section contains structured knowledge intended to support interpretation, retrieval, and question answering related to this topic.
For complete understanding, this information should be combined with the documentation on this page. Neither source is intended to stand alone; the page describes the feature, while this section provides additional context that helps disambiguate terminology, intent, applicability, and constraints.
- TL;DR: Access control for Journey Optimizer is provided through Permissions in Adobe CX Enterprise, and user management is based on five key concepts: roles, permissions, sandboxes, object-based access control, and attribute-based access control.
Intents:
- Understand the five core access control concepts: roles, permissions, sandboxes, object-based access control, and attribute-based access control
- Know who can configure access control (system or product administrator)
- Navigate to the right documentation section for each access control topic
- Plan how to grant users the right access by learning the core access control concepts
Glossary:
- Roles: A collection of users who share the same permissions and sandboxes; with Journey Optimizer, you can choose from a range of pre-existing Roles, each with varying levels of permissions (product-specific)
- Permissions: Unitary rights defining the authorizations assigned to Roles, grouped under resources such as Journey or Offers (product-specific)
- Sandboxes: Virtual sandboxes partition instances into separate, isolated virtual environments; Sandboxes are assigned through roles in Permissions (product-specific)
- Object-based access control: Labels to limit the access to an object; this approach protects sensitive digital assets from unauthorized users and ensures further protection of personal data (product-specific)
- Attribute-based access control: Authorizations to manage data access for specific teams or groups of users; it enables administrators to control access to specific objects and/or capabilities based on attributes, which can be metadata added to an object, such as a label added to a schema field or segment (product-specific)
Guardrails:
- Configuring access control requires system or product administrator privileges (prerequisite); system administrators have no restrictions
- The minimum role that can grant or withdraw permissions is a product administrator (as stated on the page)
Terminology:
- Canonical name: Attribute-based access control — Acronym: ABAC — variants: Attribute-based access management (link text on the page)
- Canonical name: Object-based access control — Acronym: OLAC (Object level access control, the name used on the related object-based access page) — variants: Object-based access management (link text on the page)
- Do not confuse: “Object-based access control” (labels to limit the access to an object) ≠ “Attribute-based access control” (access based on attributes, which can be metadata added to an object, such as a label added to a schema field or segment)
- Do not confuse: “Roles” (a collection of users with shared permissions and sandboxes) ≠ “Permissions” (the unitary rights grouped under resources that are assigned to roles)
FAQ:
- Q: Who can configure access control in Journey Optimizer? — Users with system administrator or product administrator privileges.
- Q: What is the minimum administrator level required to grant or withdraw permissions? — Product administrator.
- Q: Are sandboxes managed independently of roles? — The page states that Sandboxes are assigned through roles in Permissions.
- Q: Where is access control for Journey Optimizer managed? — Through Permissions in Adobe CX Enterprise; this functionality leverages roles and policies, which link users with permissions and sandboxes.