設定雲端匯出帳戶
在您可以將Customer Journey Analytics報表匯出至雲端目的地(如將Analysis Workspace報表匯出至雲端中所述,或如從Report Builder匯出報表中所述)之前,您需要新增並設定您要傳送資料的目的地。
此程式包含依照本文所述新增及設定帳戶(例如Amazon S3、Google Cloud Platform等),然後依照設定雲端匯出位置所述,新增及設定該帳戶內的位置(例如帳戶內的資料夾)。
如需有關如何管理現有帳戶的資訊,包括檢視、編輯和刪除帳戶,請參閱管理雲端匯出位置和帳戶。
開始建立雲端匯出帳戶
-
請確定您符合將報表匯出至雲端的最低需求。
-
在Customer Journey Analytics中,選取元件 > 匯出。
-
在匯出頁面上,選取 位置帳戶 標籤。
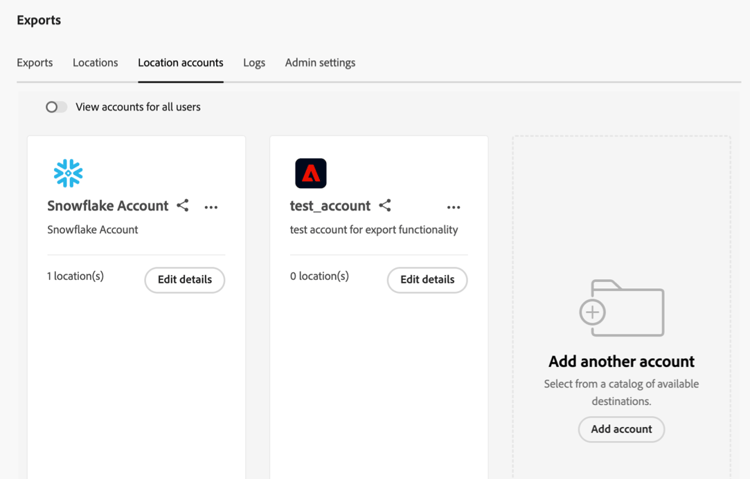
-
選取新增帳戶。
新增帳戶對話方塊隨即顯示。
-
在 位置帳戶名稱 欄位中,指定位置帳戶的名稱。 建立位置時會顯示此名稱。
-
在 位置帳戶說明 欄位中,提供帳戶的簡短說明,以協助將其與相同帳戶型別的其他帳戶區分開來。
-
啟用選項如果您想要允許組織中的其他使用者使用該帳戶,則讓組織中的所有使用者都可以使用該帳戶。
共用帳戶時,請考量以下事項:
-
您共用的帳戶無法取消共用。
-
共用的帳戶僅能由帳戶所有者進行編輯。
-
任何人都可以為共用的帳戶建立位置。
-
-
在 帳戶型別 欄位中,選取您要匯出的雲端帳戶型別。 可用的帳戶類型包括 Amazon S3 Role ARN、Google Cloud Platform、Azure SAS、Azure RBAC、Snowflake 和 AEP Data Landing Zone。
-
繼續下列對應至您選取之 帳戶型別 的區段。
AEP 資料登陸區域
- 將Customer Journey Analytics報表匯出至Adobe Experience Platform資料登陸區域時,請務必在7天內下載資料,然後從AEP資料登陸區域將其刪除。 7天後,資料會自動從AEP資料登陸區域刪除。
- AEP Data Landing Zone使用Azure或AWS儲存。 如果您的組織使用設定為使用Azure的IMS組織,則AEP Data Landing Zone會使用Azure。 如果登入公司設定為使用AWS,則AEP資料登陸區域會使用AWS。
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 帳戶型別 欄位中選取 AEP資料登陸區域 後,請選取儲存。
視您的AEP資料登陸區域設定為使用Azure或AWS儲存而定,系統會顯示下列任一對話方塊:
-
Azure儲存空間:
已建立匯出帳戶對話方塊隨即顯示。

-
AWS儲存空間:
note availability AVAILABILITY 本節適用於在 Amazon Web Services (AWS) 上執行的 Experience Platform 實施。 目前,在 AWS 上執行的 Experience Platform 僅為有限數量的客戶開放。 若要了解更多有關受支援的 Experience Platform 基礎架構,請參閱「Experience Platform 多雲端概觀」。 已建立的帳戶對話方塊隨即顯示。

-
-
(視條件而定)如果您正在使用Azure儲存空間:
-
將 SAS URI 欄位的內容複製到剪貼簿。 您將使用此SAS URI存取從AEP資料登陸區域匯出的Analysis Workspace資料。
如果此欄位為空,您需要被授予存取Adobe Experience Platform的許可權。
-
在Adobe Experience Platform中,設定您的資料登陸區域容器,以使用您複製的SAS URI。
note NOTE 使用以Azure為基礎的AEP Data Landing Zone帳戶時,存取匯出至AEP Data Landing Zone的報表最簡單的方式就是使用Azure Storage Explorer。 下列步驟會使用此方法。 -
如果沒有,請下載Microsoft Azure儲存總管。
-
在Adobe Experience Platform檔案中,請依照將您的資料登陸區域容器連線至Azure儲存總管中所述的步驟操作。
您可以略過擷取資料登陸區域的認證和更新資料登陸區域認證小節中說明的工作,因為您複製的URI包含這些認證。
-
遵循Adobe Experience Platform檔案並前往 Blob容器SAS URL 欄位時,請貼上您先前步驟中複製的SAS URI。
note NOTE 您需要每7天執行此動作,因為SAS URI會在建立7天後過期。 您可以建立指令碼來自動化此程式。 
-
-
選取下一步 > 連線。
-
在Customer Journey Analytics的 已建立匯出帳戶 對話方塊中,選取確定。
-
-
(視條件而定)如果您正在使用AWS儲存空間:
-
將下列欄位的內容複製到剪貼簿(您將使用此資訊來存取從Analysis Workspace從AEP資料登陸區域匯出的資料):
-
存取金鑰識別碼
-
秘密存取金鑰
-
工作階段權杖
-
貯體名稱
-
DLZ資料夾
-
-
選取確定。
-
-
繼續設定雲端匯出位置。
Amazon S3 Role ARN
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 新增帳戶 對話方塊的 帳戶屬性 區段中,指定下列資訊:
table 0-row-2 1-row-2 layout-auto 欄位 函數 角色 ARN 您必須提供角色 ARN (Amazon 資源名稱),以便 Adobe 可以使用該角色來取得 Amazon S3 帳戶的存取權。 為此,您需要為來源帳戶建立 IAM 權限原則,將該原則附加給使用者,然後為目標帳戶建立角色。 有關特定資訊,請參閱「此 AWS 文件」。 -
選取「儲存」。
已建立匯出帳戶對話方塊隨即顯示。

-
將 使用者ARN 欄位的內容複製到剪貼簿。 使用者 ARN (Amazon 資源名稱) 是由 Adobe 提供。 您必須將此使用者附加至您在Amazon S3角色ARN中建立的原則。
-
選取確定。
-
繼續設定雲端匯出位置。
Google Cloud Platform
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 新增帳戶 對話方塊的 帳戶屬性 區段中,指定下列資訊:
table 0-row-2 1-row-2 layout-auto 欄位 函數 專案 ID 您從Google Cloud帳戶複製的Google Cloud專案ID。 請參閱「Google Cloud 文件關於如何取得專案 ID」。 -
選取「儲存」。
已建立匯出帳戶對話方塊隨即顯示。

-
將 主體 欄位的內容複製到剪貼簿,然後確定您授予主體許可權,以便在Google Cloud Platform中將檔案上傳到此貯體。
-
選取確定。
-
繼續設定雲端匯出位置。
Azure SAS
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 新增帳戶 對話方塊的 帳戶屬性 區段中,指定下列資訊:
table 0-row-2 1-row-2 2-row-2 3-row-2 4-row-2 5-row-2 layout-auto 欄位 函數 應用程式 ID 從您建立的 Azure 應用程式複製此 ID。 在 Microsoft Azure 中,此資訊位於您應用程式中的「概觀」標籤。 若要了解更多資訊,請參閱「Microsoft Azure 文件關於如何使用 Microsoft 身分識別平台註冊應用程式」。 租用戶 ID 從您建立的 Azure 應用程式複製此 ID。 在 Microsoft Azure 中,此資訊位於您應用程式中的「概觀」標籤。 若要了解更多資訊,請參閱「Microsoft Azure 文件關於如何使用 Microsoft 身分識別平台註冊應用程式」。 金鑰保存庫 URI Azure Key Vault 中得到 SAS URI 的路徑。 若要設定 Azure SAS,需要使用 Azure Key Vault 將 SAS URI 儲存為密碼。 若要了解更多資訊,請參閱 Microsoft Azure 文件,了解如何在 Azure Key Vault 設定和從中擷取秘密值。
建立金鑰保存庫 URI 後:
-
在 Key Vault 上新增存取權原則,以便向您建立的 Azure 應用程式授予權限。
若要了解更多資訊,請參閱 Microsoft Azure 文件,了解如何指派 Key Vault 存取原則。
或
如果您想要直接授予存取角色而不建立存取原則,請參閱 Microsoft Azure 文件,了解如何使用 Azure 入口網站指派 Azure 角色。 這會將角色指派新增到應用程式 ID,以存取金鑰保存庫 URI。
-
請確定應用程式ID已授予
Key Vault Certificate User內建角色,以便存取金鑰儲存庫URI。若要了解更多資訊,請參閱「Azure 內建角色」。
金鑰保存庫祕密名稱 您將密碼新增至 Azure Key Vault 時建立的密碼名稱。 在 Microsoft Azure 中,此資訊位於您建立的 Key Vault 中,位於 Key Vault 設定頁面。 若要了解更多資訊,請參閱 Microsoft Azure 文件,了解如何在 Azure Key Vault 設定和從中擷取秘密值。 位置帳戶祕密值 從您建立的 Azure 應用程式複製密碼。 在 Microsoft Azure 中,此資訊位於您的應用程式中的「憑證和密碼」標籤。 如需詳細資訊,請參閱Microsoft Azure檔案,瞭解如何向Microsoft身分識別平台註冊應用程式。 -
-
選取「儲存」。
已建立匯出帳戶對話方塊隨即顯示。

-
如果您尚未這樣做,請確定您已授與許可權給Azure SAS中的貯體。
-
選取確定。
-
繼續設定雲端匯出位置。
Azure RBAC
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 新增帳戶 對話方塊的 帳戶屬性 區段中,指定下列資訊:
table 0-row-2 1-row-2 2-row-2 3-row-2 layout-auto 欄位 函數 應用程式 ID 從您建立的 Azure 應用程式複製此 ID。 在 Microsoft Azure 中,此資訊位於您應用程式中的「概觀」標籤。 若要了解更多資訊,請參閱「Microsoft Azure 文件關於如何使用 Microsoft 身分識別平台註冊應用程式」。 租用戶 ID 從您建立的 Azure 應用程式複製此 ID。 在 Microsoft Azure 中,此資訊位於您應用程式中的「概觀」標籤。 若要了解更多資訊,請參閱「Microsoft Azure 文件關於如何使用 Microsoft 身分識別平台註冊應用程式」。 位置帳戶祕密值 從您建立的 Azure 應用程式複製密碼。 在 Microsoft Azure 中,此資訊位於您的應用程式中的「憑證和密碼」標籤。 若要了解更多資訊,請參閱「Microsoft Azure 文件關於如何使用 Microsoft 身分識別平台註冊應用程式」。 -
選取「儲存」。
已建立匯出帳戶對話方塊隨即顯示。
-
如果沒有,請確定您有授與Azure RBAC中容器的許可權。
-
選取確定。
-
繼續設定雲端匯出位置。
Snowflake
-
透過下列其中一種方式開始建立雲端匯出帳戶:
-
從如上所述的[匯出]頁面,在開始建立雲端匯出帳戶
-
從Analysis Workspace匯出完整資料表時
-
-
在 新增帳戶 對話方塊的 帳戶屬性 區段中,指定下列資訊:
table 0-row-2 1-row-2 2-row-2 3-row-2 layout-auto 欄位 函數 帳戶識別碼 唯一識別組織內,以及遍及由Snowflake支援的雲端平台和雲端區域組成的全球網路中的Snowflake帳戶。
您必須從Snowflake帳戶取得帳戶識別碼,然後在此處貼上資訊。
若要瞭解從何處取得此資訊,請參閱Snowflake檔案🔗中的帳戶識別碼頁面。
使用者 用於連線的使用者登入名稱。 我們建議您建立專門用於Adobe的新使用者。 在此處指定名稱,然後在Snowflake中建立具有相同名稱的使用者。 您可以使用
CREATE USER命令在Snowflake中建立使用者。如需詳細資訊,請參閱使用者、角色和許可權命令。
角色 將指派給使用者的角色。 我們建議您建立專門用於Adobe的新角色。 在此處指定角色,然後在Snowflake中建立相同名稱的角色,並將該角色授予使用者。 您可以使用
CREATE ROLE命令在Snowflake中建立角色。如需詳細資訊,請參閱使用者、角色和許可權命令。
-
選取「儲存」。
已建立匯出帳戶對話方塊隨即顯示。

-
將 公開金鑰 欄位的內容複製到剪貼簿。 公開金鑰由Adobe提供。
在Snowflake中使用公開金鑰來連線至您的Snowflake帳戶。 您必須將您建立的使用者與此公開金鑰建立關聯。
例如,在Snowflake中,指定下列命令:
code language-none CREATE USER <your_adobe_user> RSA_PUBLIC_KEY = '<your_public_key>';如需詳細資訊,請參閱Snowflake檔案🔗中的金鑰組驗證與金鑰組輪換頁面。
-
選取確定。
-
繼續設定雲端匯出位置。