疑難排解視覺化體驗撰寫器的相關問題
顯示在某些情況下,有時候會在Adobe Target 視覺化體驗撰寫器 (VEC)中發生問題。
當我在視覺化體驗撰寫器中開啟我的網站時,Target資料庫未載入。 (僅限 VEC) section_8A7D3F4AD2CC4C3B823EE9432B97E06F
在視覺化體驗撰寫器中開啟網站時,Target新增兩個引數(mboxEdit=1和mboxDisable=1)。
如果您的網站(特別是單頁應用程式)在從一個頁面導覽至另一個頁面時(而沒有重新載入頁面),修剪引數或實際移除引數,Target功能會中斷,且Target資料庫不會載入。
若要避免此問題,請確保您不會修剪或移除這兩個參數。
我的頁面不會在 EEC 中開啟,或載入緩慢。 活動或體驗在 VEC 中載入緩慢。 (僅限 VEC) section_71E7601BE9894E3DA3A7FBBB72B6B0C1
數個問題可能會影響Target體驗撰寫器中的頁面效能。 一些常見問題包括:
- 您的頁面上沒有 mbox。
- 您的網站使用 Proxy 封鎖,它不允許在這兩個體驗撰寫器中開啟頁面。
- 您的網站不允許在 iFrame 中開啟網站本身。
如果增強體驗撰寫器發生問題,請嘗試關閉增強體驗撰寫器,並改用視覺化體驗撰寫器。
若要停用增強體驗撰寫器,請前往管理 > 視覺化體驗撰寫器,並關閉 啟用增強體驗撰寫器 選項。
有些使用者在主控台中看見下列錯誤訊息:
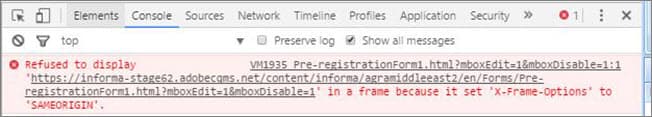
如果視覺化體驗撰寫器和增強體驗撰寫器都無法運作,請使用類似Requestly (Chrome或Firefox)的瀏覽器延伸模組或修改回應標頭(Firefox),此模組會覆寫網站的X-Frames標頭選項,並允許這些選項載入iFrames中,進而啟用VEC。 如果您無法使用瀏覽器延伸模組,請使用表單式體驗撰寫器。
| note |
|---|
| NOTE |
| 除了下列資訊外,您還可以使用Google Chrome的Adobe Target Visual Editing Helper擴充功能。 |
| note |
|---|
| NOTE |
| 這些外掛程式僅應用於 VEC 編輯環境中。 |
| 對於Requestly擴充功能,每當需要移除標題時,您應該執行下列其中一項作業: |
|
| 對於Modify Response Header延伸模組(Firefox),因為您無法新增URL規則,所以您必須執行下列動作: |
|
若要在Chrome或Firefox上使用Requestly延伸模組:
-
關閉增強體驗撰寫器。
-
在Chrome或Firefox上安裝Requestly瀏覽器延伸模組。
-
開啟擴充功能並使用下列項目來設定它:
-
選取「Modify headers」。
-
輸入下列:
-
規則名稱
-
修改規則
-
將 「新增」 切換為「移除」。
-
將 「要求」 切換為「回應」。
-
輸入 “X-Frame-Options” 作為標頭名稱。
-
重複先前的步驟並輸入 “x-frame-options” 作為標頭名稱。
note NOTE 透過Requestly處理的標頭須區分大小寫。 -
將 「等於」 變更為「包含」,作為來源 URL 的條件,並輸入您嘗試在 VEC 中載入之活動的 URL。

-
-
-
按一下「儲存」。

您現在應該可以使用視覺化體驗撰寫器快速載入頁面。
若要在Firefox上使用Modify Response Headers延伸模組:
- 在Firefox上安裝Modify回應標頭,並重新啟動瀏覽器。
- 從您的Firefox擴充功能中,選取Modify Response Headers擴充功能。
- 按一下「偏好設定」。
- 從動作下拉式清單中選取篩選器。
- 在標頭名稱欄位中,輸入: X-Frame-Options。
- 重複步驟 4 和 5 來使用 x-frame-options 新增篩選。
- 按一下「新增」。
- 按一下「開始」。

設定擴充功能後,請開啟Target。 您的頁面現在應在視覺化體驗撰寫器中載入,即使增強體驗撰寫器已停用。
我的頁面未在 VEC 中顯示 (僅限 VEC) does-not-load
-
最新版本的擴充功能可確保與VEC的最佳相容性: Adobe Experience Cloud Visual Editing Helper擴充功能。
若要確認您是否使用最新版本,請前往擴充功能 > 管理擴充功能,然後按一下詳細資料。
-
視覺化體驗撰寫器需要編寫程式庫,才能在網頁上執行修改。 這些程式庫內嵌於at.js程式庫中,並在每次使用VEC時由擴充功能從Adobe伺服器下載。
無論at.js或Adobe Experience Platform Web SDK是否已包含在頁面中,擴充功能都會下載at.js資料庫。
確保未將無效的變更新增到管理 > 實作區段中設定的at.js標頭。
-
確保網頁內嵌於iFrame中時,不會封鎖載入的必要請求。 這包括使用frame-ancestors CSP指示詞或內嵌在客戶網站中的自訂JS程式碼、meta HTML標籤或x-frame-options標頭。
-
請確認網頁的Javascript不會干擾編寫程式庫。 請勿使用或包含使用下列保留名稱的檔案:
-
target-vec-helper.js -
target-vec.js -
target.js -
admin.css -
sizzle.js -
mixContentCheck.html此外,意外覆寫這些檔案中定義的變數或事件可能會導致VEC發生問題。
-
-
瀏覽器正在封鎖安全網站上不安全的頁面。
按一下瀏覽器位址列 URL 左側的圖示,然後按一下「停用此頁面上的保護」
-
您輸入了無效的 URL。
-
如果您的網站無法在VEC中載入,或發生意外行為,可能的修正是在嘗試在Target中載入網站之前,先在瀏覽器中接受您網站上的Cookie。
當我使用瀏覽模式時,VEC似乎損毀。 (僅限 VEC) section_FA2A18E8FD6A4274B2E395DBAA2FB407
使用瀏覽模式時,如果您存取的URL未實作Target資料庫(at.js或Adobe Experience Platform Web SDK)或包含frame-buster標頭,VEC就會顯示為已損毀。 由於瀏覽器安全性的顧慮,Target無法正確存取您導覽到的URL,或如果頁面載入,VEC URL無法一致更新。
發生此問題的原因是VEC在<iframe>中載入網頁。 由於相同來源原則,瀏覽器的目前安全性機制導致Target UI無法存取指定框架的專案。 瀏覽器會封鎖嘗試存取具有不同來源且包含location.href等資訊之框架的Script。
您必須使用新的Visual Editing Helper擴充功能,將Target資料庫插入頁面,才能以最佳方式瀏覽頁面。
視覺化體驗撰寫器中的CSS衝突所造成的問題
overflow: hidden屬性可能會導致捲動問題或觸發點選事件,這些事件可能會干擾編寫功能表。