[整合]{class="badge positive"}
設定用於客戶驗證的Microsoft Entra外部ID
[AEM Forms as a Cloud Service]{class="badge informative"}
此使用案例示範如何使用Microsoft Entra外部ID做為AEM Forms應用程式的客戶身分提供者。 客戶可使用Entra外部ID註冊/登入使用者流程自行註冊及登入,而AEM則使用SAML 2.0來驗證及授權客戶。
成功驗證後,AEM會同步客戶帳戶,並使用SAML同步後鉤點來擷取設定檔屬性,例如Entra物件ID、電子郵件地址、名字和姓氏。 這些屬性然後可以傳送到Adobe Experience Platform (AEP),以建立或更新下游個人化和參與使用案例的客戶設定檔。
1. 建立或選取Entra外部ID租使用者
建立或選取將管理客戶身分的Microsoft Entra外部ID租使用者。
對於此POC:
- 租使用者名稱稱:
aemformsportal - 租使用者識別碼:
bea27b92-5e14-4413-b807-fe4b295454a5
此租使用者包含:
- 客戶帳戶
- 註冊/登入使用者流程
- 企業應用程式
- SAML設定
- 身分提供者
2. 建立註冊和登入使用者流程
瀏覽到:
外部身分→使用者流程→新使用者流程
建立:
註冊並登入使用者流程。
身分提供者
選擇:
- 電子郵件帳戶
- 含密碼的電子郵件
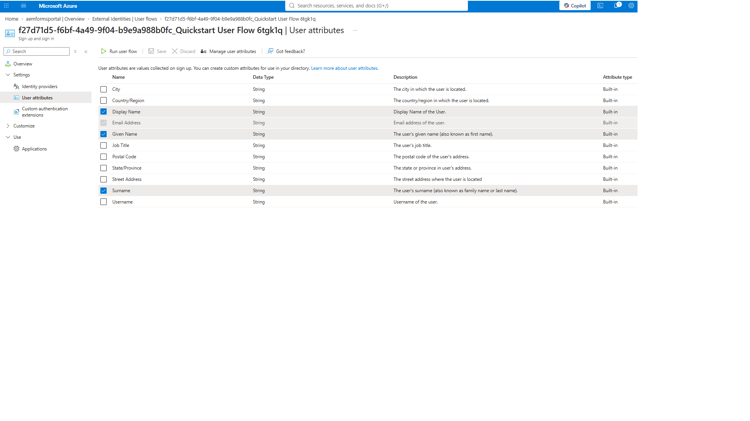
使用者屬性
設定要收集的使用者流程:
- 電子郵件地址
- 名字
- 姓氏
- 顯示區名稱
這些屬性會成為客戶Entra設定檔的一部分,且稍後可以在SAML宣告中傳回AEM。
3. 建立AEM企業應用程式
瀏覽到:
企業應用程式→新應用程式
建立非相簿企業應用程式。
對於此POC:
應用程式名稱:
AEM Entra POC
此企業應用程式代表AEM為SAML服務提供者(SP)。
4. 設定SAML單一登入
開啟:
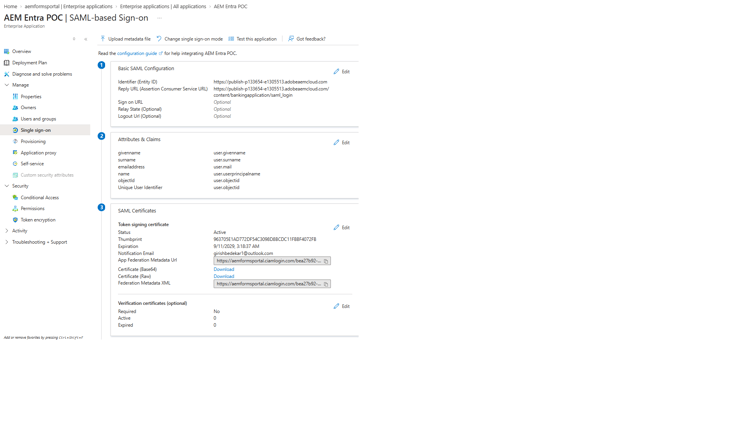
AEM Entra POC的企業應用程式→單一登入→ SAML
在 基本SAML組態 下,設定下列專案。
識別碼(實體ID)
識別碼必須符合AEM SAML驗證處理常式中設定的serviceProviderEntityId。
對於此POC:
https://publish-p133654-e1305513.adobeaemcloud.com
回覆URL /判斷提示消費者服務(ACS)
若為銀行應用程式:
https://publish-p133654-e1305513.adobeaemcloud.com/content/bankingapplication/saml_login
如有需要,可以將其他AEM SAML路徑註冊為其他回覆URL。
例如,在初始POC期間,我們也使用:
https://publish-p133654-e1305513.adobeaemcloud.com/content/entraformsportal/saml_login
回覆URL必須對應至AEM SAML回呼端點。
5. 設定SAML屬性和宣告
瀏覽到:
AEM Entra POC →單一登入→屬性和宣告
不重複使用者識別碼(名稱ID)
設定:
Unique User Identifier (Name ID) → user.objectid
這會使Entra物件ID用作SAML NameID。
其他索賠
設定下列宣告:
givennameuser.givennamesurnameuser.surnameemailaddressuser.mailnameuser.userprincipalnameobjectIduser.objectid其他objectId宣告是故意的。
AEM SAML後期同步勾點會使用此宣告來取得原始的Entra物件ID:
objectId → user.objectid
例如:
36fcb7e1-5d30-416d-a342-51367829251c
然後,在傳送客戶設定檔至Adobe Experience Platform時,此值可作為客戶身分識別(crmid)。
6. 下載Entra SAML簽署憑證
在SAML設定頁面上,找到:
SAML憑證
下載:
憑證(Base64)
這會產生.cer憑證檔案。
憑證隨後會匯入AEM全域信任存放區,以便AEM可以驗證由Microsoft Entra簽署的SAML宣告。
同時記錄下列Entra值。
登入URL
https://aemformsportal.ciamlogin.com/bea27b92-5e14-4413-b807-fe4b295454a5/saml2
這會變成AEM SAML處理常式的:
idpUrl
Microsoft Entra識別碼
https://bea27b92-5e14-4413-b807-fe4b295454a5.ciamlogin.com/bea27b92-5e14-4413-b807-fe4b295454a5/
這會變成AEM SAML處理常式的:
idpIdentifier
7. 設定企業應用程式存取權
瀏覽到:
企業應用程式AEM Entra POC →屬性
針對這個客戶導向的POC,請設定:
Assignment required? = No
這可讓使用外部ID使用者流程的客戶存取AEM企業應用程式,而不需要管理員個別指派每個客戶。
如果需要指定,則未指定的客戶可能會收到如下錯誤:
AADSTS50105
8. 建立企業應用程式與使用者流程的關聯
瀏覽到:
外部身分→使用者流程→[註冊/登入使用者流程] →應用程式
選擇:
新增應用程式
新增:
AEM Entra POC
這會將客戶註冊/登入體驗連結至AEM SAML企業應用程式。
這兩個元件具有不同的職責:
- 企業應用程式 — 定義Entra與AEM之間的SAML信任。
- 使用者流程 — 定義客戶如何註冊及驗證。
將「企業應用程式」與「使用者流程」建立關聯,可連線這兩部分。
產生的驗證架構
客戶存取AEM銀行應用程式
→ AEM會偵測受保護的內容
→ AEM SAML驗證處理常式
→ Microsoft Entra外部ID
→ AEM Entra POC企業應用程式
→立相關聯的註冊/登入使用者流程
→客戶登入或建立帳戶
→ Entra會產生已簽署的SAML宣告
SAML回應→POSTed到AEM /saml_login
→ AEM會使用Entra簽署憑證來驗證宣告
→建立或同步客戶
→執行AEM SAML同步後鉤點
→客戶設定檔可以傳送到Adobe Experience Platform