プラットフォーム ID フローを使用したシングルサインオン single-sign-on-platform-identity-full-flows
Platform Identity メソッドを使用すると、複数のアプリケーションで一意のPlatform IDを使用して、Adobe Pass サービスを使用する際に、デバイスまたはプラットフォームレベルでシングルサインオン(SSO)を実現できます。
アプリケーションは、Adobe Pass システム以外のデバイス固有のID サービスまたはライブラリを使用して、一意のプラットフォーム ID ペイロードを取得する責任があります。
アプリケーションは、この一意のプラットフォーム識別子ペイロードを、それを指定するすべてのリクエストのAdobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ヘッダーの一部として含める責任があります。
Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。
プラットフォーム IDを使用したシングルサインオンによる認証の実行 perform-authentication-through-single-sign-on-using-platform-identity
前提条件 prerequisites-perform-authentication-through-single-sign-on-using-platform-identity
プラットフォーム IDを使用してシングルサインオンの認証フローを実行する前に、次の前提条件が満たされていることを確認します。
- プラットフォームは、同じデバイスまたはプラットフォーム上のすべてのアプリケーションで
JWSまたはJWEペイロードとして一貫した情報を返すID サービスまたはライブラリを提供する必要があります。 - 最初のストリーミングアプリケーションは、一意のプラットフォーム IDを取得し、それを指定するすべてのリクエストに対してAdobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ヘッダーの一部として
JWSまたはJWEペイロードを含める必要があります。 - 最初のストリーミングアプリケーションでMVPDを選択する必要があります。
- 選択したMVPDでログインするには、最初のストリーミングアプリケーションで認証セッションを開始する必要があります。
- 最初のストリーミングアプリケーションは、ユーザーエージェントで選択したMVPDで認証する必要があります。
- 2番目のストリーミングアプリケーションは、一意のプラットフォーム IDを取得し、それを指定するすべてのリクエストに対してAdobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ヘッダーの一部として
JWSまたはJWEペイロードを含める必要があります。
- 最初のストリーミングアプリケーションは、MVPDを選択するためのユーザーインタラクションをサポートしています。
- 最初のストリーミングアプリケーションは、ユーザーエージェントで選択したMVPDで認証するためのユーザーインタラクションをサポートしています。
ワークフロー workflow-perform-authentication-through-single-sign-on-using-platform-identity
次の図に示すように、プラットフォーム IDを使用してシングルサインオンによる認証フローを実装するには、次の手順を実行します。
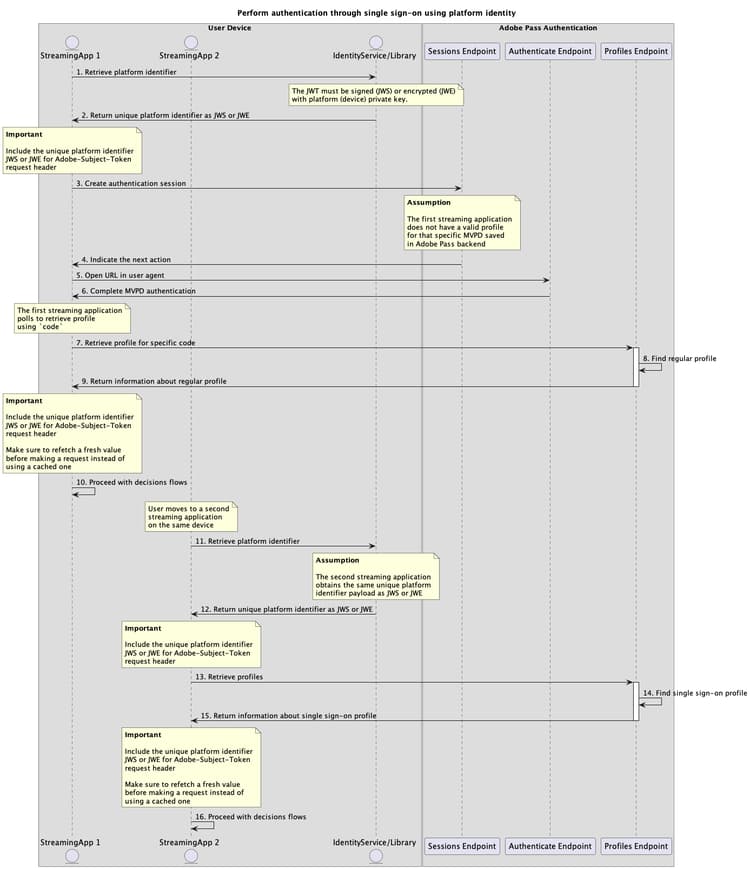
プラットフォーム IDを使用してシングルサインオンによる認証を実行
-
プラットフォーム IDの取得:最初のストリーミングアプリケーションは、Adobe Pass システム以外のID サービスまたはライブラリを呼び出して、一意のプラットフォーム IDに関連付けられた
JWSまたはJWEペイロードを取得します。 -
JWSまたはJWE:として一意のプラットフォーム IDを返す最初のストリーミング アプリケーションは、応答データを検証して、基本的なセキュリティ条件が満たされていることを確認します。
- ペイロードの有効期限が切れていません。
- ペイロードは署名または暗号化されています。
-
認証セッションの作成:最初のストリーミングアプリケーションは、セッションエンドポイントを呼び出して、認証セッションを開始するために必要なすべてのデータを収集します。
note important IMPORTANT 詳細については、認証セッションの作成 API ドキュメントを参照してください。 serviceProvider、mvpd、domainName、redirectUrlなど、必須のすべてのパラメーターAuthorization、AP-Device-Identifierなど、必須 ヘッダーすべて- すべての_optional_ パラメーターとヘッダー
ストリーミングアプリケーションは、リクエストを行う前に、一意のプラットフォーム識別子の有効な値が含まれていることを確認する必要があります。 Adobe-Subject-Token/X-Roku-Reserved-Roku-Connect-Tokenヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。 -
次のアクションを示します: セッションエンドポイントの応答には、次のアクションに関する最初のストリーミングアプリケーションを導くために必要なデータが含まれています。
note important IMPORTANT セッション応答で提供される情報について詳しくは、認証セッションの作成 API ドキュメントを参照してください。 セッションエンドポイントは、基本的な条件が満たされていることを確認するために、リクエストデータを検証します。 - 必須 パラメーターとヘッダーは有効である必要があります。
- 指定された
serviceProviderとmvpdの統合はアクティブである必要があります。
検証が失敗すると、エラー応答が生成され、拡張エラーコード のドキュメントに準拠する追加情報が提供されます。 -
ユーザーエージェントでURLを開く: セッションエンドポイントの応答には、次のデータが含まれます。
- MVPD ログインページ内でインタラクティブ認証を開始するために使用できる
url。 actionName属性が「authenticate」に設定されています。actionType属性が「インタラクティブ」に設定されています。
Adobe Pass バックエンドが有効なプロファイルを識別しない場合、最初のストリーミングアプリケーションはユーザーエージェントを開いて、指定された
urlを読み込み、認証エンドポイントにリクエストを行います。 このフローには複数のリダイレクトが含まれる場合があり、最終的にはユーザーがMVPD ログインページに移動し、有効な資格情報を提供します。 - MVPD ログインページ内でインタラクティブ認証を開始するために使用できる
-
MVPD認証を完了:認証フローが成功した場合、ユーザーエージェントのインタラクションはAdobe Pass バックエンドに通常のプロファイルを保存し、指定された
redirectUrlに到達します。 -
特定のコードのプロファイルの取得:最初のストリーミングアプリケーションは、プロファイルエンドポイントにリクエストを送信することで、プロファイル情報を取得するために必要なすべてのデータを収集します。
note important IMPORTANT 次の詳細については、特定のコードの プロファイルの取得 API ドキュメントを参照してください。 serviceProvider、codeなど、必須のすべてのパラメーターAuthorization、AP-Device-Identifierなど、必須 ヘッダーすべて- すべての_optional_ パラメーターとヘッダー
note tip TIP ストリーミングアプリケーションは、ユーザーエージェントが指定された redirectUrlに到達するのを待ち、通常のプロファイルが正常に生成され、保存されたかどうかを確認する必要があります。 -
通常のプロファイルを検索: Adobe Pass サーバーは、受信したパラメーターとヘッダーに基づいて有効なプロファイルを識別します。
-
通常のプロファイルに関する情報を返します: プロファイル エンドポイントの応答には、受信したパラメーターとヘッダーに関連付けられた見つかったプロファイルに関する情報が含まれます。
note important IMPORTANT プロファイル応答で提供される情報の詳細については、特定のコードのプロファイルの取得 API ドキュメントを参照してください。 プロファイルエンドポイントは、基本的な条件が満たされていることを確認するために、リクエストデータを検証します。 - 必須 パラメーターとヘッダーは有効である必要があります。
検証が失敗すると、エラー応答が生成され、拡張エラーコード のドキュメントに準拠する追加情報が提供されます。 -
決定フローで続行:最初のストリーミングアプリケーションは、後続の決定フローで続行できます。
note important IMPORTANT ストリーミングアプリケーションは、リクエストを行う前に、一意のプラットフォーム識別子の有効な値が含まれていることを確認する必要があります。 Adobe-Subject-Token/X-Roku-Reserved-Roku-Connect-Tokenヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。 -
プラットフォーム IDの取得: 2番目のストリーミング アプリケーションは、Adobe Pass システム以外のID サービスまたはライブラリを呼び出して、一意のプラットフォーム IDに関連付けられた
JWSまたはJWEペイロードを取得します。 -
JWSまたはJWE:として一意のプラットフォーム IDを返します。2番目のストリーミング アプリケーションは、応答データを検証して、基本的なセキュリティ条件が満たされていることを確認します。
- ペイロードの有効期限が切れていません。
- ペイロードは署名または暗号化されています。
-
プロファイルの取得: 2番目のストリーミングアプリケーションは、プロファイルエンドポイントにリクエストを送信して、すべてのプロファイル情報を取得するために必要なすべてのデータを収集します。
note important IMPORTANT 詳細については、 プロファイルの取得 API ドキュメントを参照してください。 serviceProviderなど、すべての_必須_ パラメーターAuthorization、AP-Device-Identifierなど、必須 ヘッダーすべて- すべての_optional_ パラメーターとヘッダー
ストリーミングアプリケーションは、リクエストを行う前に、一意のプラットフォーム識別子の有効な値が含まれていることを確認する必要があります。 Adobe-Subject-Token/X-Roku-Reserved-Roku-Connect-Tokenヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。 -
シングルサインオンプロファイルを検索: Adobe Pass サーバーは、受信したパラメーターとヘッダーに基づいて、有効なシングルサインオンプロファイルを識別します。
-
シングルサインオンプロファイルに関する情報を返します: プロファイルエンドポイントの応答には、受信したパラメーターとヘッダーに関連付けられた見つかったプロファイルに関する情報が含まれます。
note important IMPORTANT プロファイル応答で提供される情報について詳しくは、 プロファイルの取得 API ドキュメントを参照してください。 プロファイルエンドポイントは、基本的な条件が満たされていることを確認するために、リクエストデータを検証します。 - 必須 パラメーターとヘッダーは有効である必要があります。
検証が失敗すると、エラー応答が生成され、拡張エラーコード のドキュメントに準拠する追加情報が提供されます。 -
決定フローで続行: 2番目のストリーミングアプリケーションは、後続の決定フローで続行できます。
note important IMPORTANT ストリーミングアプリケーションは、リクエストを行う前に、一意のプラットフォーム識別子の有効な値が含まれていることを確認する必要があります。 Adobe-Subject-Token/X-Roku-Reserved-Roku-Connect-Tokenヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。
プラットフォーム IDを使用したシングルサインオンによる認証決定の取得 performing-authorization-flow-using-platform-identity-single-sign-on-method
前提条件 prerequisites-scenario-performing-authorization-flow-using-platform-identity-single-sign-on-method
プラットフォーム IDを使用してシングルサインオンで認証フローを実行する前に、次の前提条件が満たされていることを確認します。
- プラットフォームは、同じデバイスまたはプラットフォーム上のすべてのアプリケーションで
JWSまたはJWEペイロードとして一貫した情報を返すID サービスまたはライブラリを提供する必要があります。 - 2番目のストリーミングアプリケーションは、一意のプラットフォーム IDを取得し、それを指定するすべてのリクエストに対してAdobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ヘッダーの一部として
JWSまたはJWEペイロードを含める必要があります。 - 2番目のストリーミングアプリケーションは、ユーザーが選択したリソースを再生する前に、認証決定を取得する必要があります。
- 最初のストリーミングアプリケーションが認証を実行し、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token リクエストヘッダーに有効な値が含まれています。
ワークフロー workflow-scenario-performing-authorization-flow-using-platform-identity-single-sign-on-method
次の図に示すように、プラットフォーム IDを使用してシングルサインオンによる認証フローを実装するには、次の手順を実行します。

プラットフォーム IDを使用して、シングルサインオンを通じて承認決定を取得
-
プラットフォーム IDの取得: 2番目のストリーミング アプリケーションは、Adobe Pass システム以外のID サービスまたはライブラリを呼び出して、一意のプラットフォーム IDに関連付けられた
JWSまたはJWEペイロードを取得します。 -
JWSまたはJWE:として一意のプラットフォーム IDを返します。2番目のストリーミング アプリケーションは、応答データを検証して、基本的なセキュリティ条件が満たされていることを確認します。
- ペイロードの有効期限が切れていません。
- ペイロードは署名または暗号化されています。
-
承認決定の取得: 2番目のストリーミングアプリケーションは、「決定の承認」エンドポイントを呼び出して、特定のリソースの承認決定を取得するために必要なすべてのデータを収集します。
note important IMPORTANT 詳しくは、特定のmvpd🔗 API ドキュメントを使用した承認決定の取得を参照してください。 serviceProvider、mvpd、resourcesなど、必須のすべてのパラメーターAuthorizationやAP-Device-Identifierなど、必須 ヘッダーすべて- すべての_optional_ パラメーターとヘッダー
ストリーミングアプリケーションは、リクエストを行う前に、一意のプラットフォーム識別子の有効な値が含まれていることを確認する必要があります。 Adobe-Subject-Token/X-Roku-Reserved-Roku-Connect-Tokenヘッダーについて詳しくは、Adobe-Subject-Token / X-Roku-Reserved-Roku-Connect-Token ドキュメントを参照してください。 -
シングルサインオンプロファイルを検索: Adobe Pass サーバーは、受信したパラメーターとヘッダーに基づいて、有効なシングルサインオンプロファイルを識別します。
-
要求されたリソースに対するMVPDの決定を取得: Adobe Pass サーバーは、MVPD認証エンドポイントを呼び出して、ストリーミングアプリケーションから受信した特定のリソースに対する
PermitまたはDenyの決定を取得します。 -
メディアトークンを使用して
Permitの決定を返します:決定承認エンドポイント応答には、Permitの決定とメディアトークンが含まれています。note important IMPORTANT 決定応答で提供される情報について詳しくは、特定のmvpd API ドキュメントを使用した承認決定の取得を参照してください。 決定承認エンドポイントは、基本的な条件が満たされていることを確認するために、リクエストデータを検証します。 - 必須 パラメーターとヘッダーは有効である必要があります。
- 指定された
serviceProviderとmvpdの統合はアクティブである必要があります。
検証が失敗すると、エラー応答が生成され、拡張エラーコード のドキュメントに準拠する追加情報が提供されます。 -
メディアトークンを使用してストリームを開始: 2番目のストリーミングアプリケーションは、メディアトークンを使用してコンテンツを再生します。
-
詳細を含む
Denyの決定を返します: 「決定を承認」エンドポイント応答には、Denyの決定と、拡張エラーコード ドキュメントに準拠するエラーペイロードが含まれています。note important IMPORTANT 決定応答で提供される情報について詳しくは、特定のmvpd API ドキュメントを使用した承認決定の取得を参照してください。 決定承認エンドポイントは、基本的な条件が満たされていることを確認するために、リクエストデータを検証します。 - 必須 パラメーターとヘッダーは有効である必要があります。
- 指定された
serviceProviderとmvpdの統合はアクティブである必要があります。
検証が失敗すると、エラー応答が生成され、拡張エラーコード のドキュメントに準拠する追加情報が提供されます。 -
Handle
Deny決定の詳細: 2番目のストリーミングアプリケーションは、応答からエラー情報を処理し、オプションでユーザーインターフェイスに特定のメッセージを表示するために使用できます。