セキュリティの健全性 security-health
AEM as a Cloud Serviceは、一般的なセキュリティ問題がないか本番環境を自動的にスキャンし、Experience Hubで結果を表示します。 セキュリティヘルスは、管理者がスケジュールされたセキュリティ監査を待たずに、脆弱なサードパーティライブラリや過度に許可されたアクセス制御エントリなどの問題を見つけて解決するのに役立ちます。
セキュリティ正常性へのアクセス access-security-health
セキュリティ上の調査結果を表示するには:
- AEM Experience Hubにアクセスします。
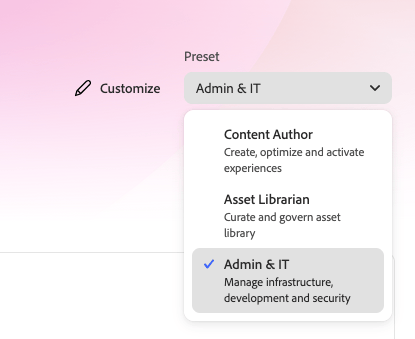
- 「管理者とIT」プロファイルを選択します。
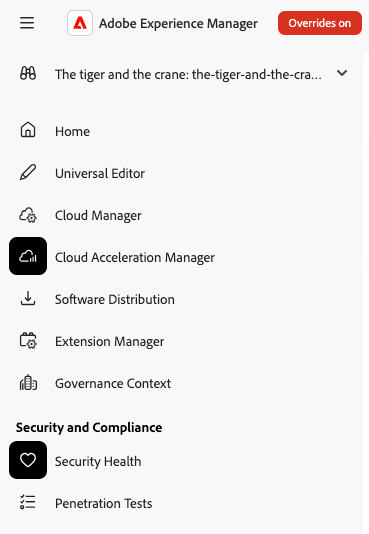
- 左側のナビゲーションの セキュリティとコンプライアンス で、セキュリティの正常性を選択します。
Experience Hubの
表示される内容を理解 understand-what-you-see
セキュリティの正常性の表示は、プログラムと環境の現在の状態によって異なります。
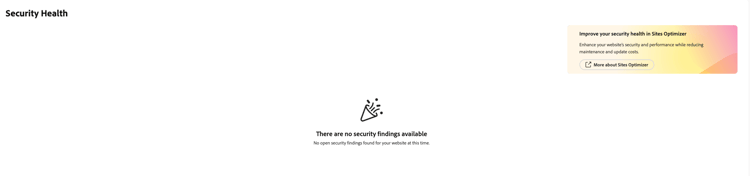
問題は検出されませんでした
スキャンしてもプログラムの問題が見つからない場合は、セキュリティヘルスに確認メッセージが表示され、追加の操作は必要ありません。
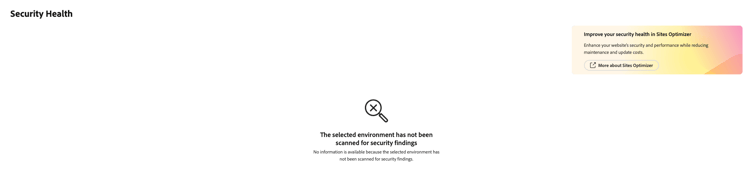
環境がスキャンされていません
セキュリティスキャンは毎日実行され、ターゲットの本番環境のみが実行されます。 サンドボックスプログラム、実稼動環境のないプログラム、まだスキャンされていない環境を選択すると、セキュリティヘルスは結果ではなく通知を表示します。
件の調査結果が利用可能です
問題が検出された場合、セキュリティヘルスは、過去のデータが利用可能な30日間の比較や結果のリストなど、脆弱性、安全でない権限、不要な権限の主要業績評価指標を示します。 検索条件を選択して詳細を表示します。 問題のタイプによって、詳細ビューが異なります。
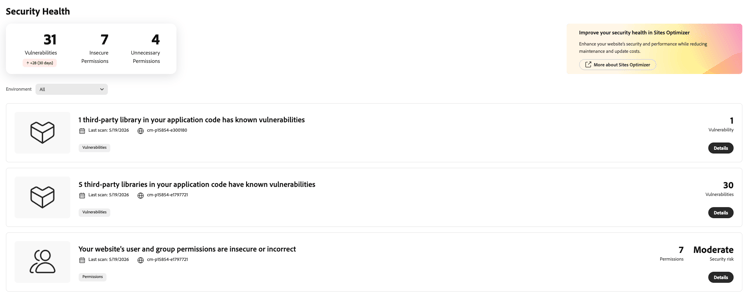
調査結果の種類 types-of-findings
OWASPのトップ 10に沿った、3種類の問題に関するセキュリティ正常性レポート。
サードパーティライブラリの脆弱性 vulnerabilities-in-third-party-libraries
OWASP Top 10 category A03:2025 (Software Supply chain Failures)に対応します。
カスタムコードは、多くの場合、サードパーティのJava ライブラリに依存します。 AEM as a Cloud Serviceは、コードが使用するライブラリのリストを抽出し、公開されている脆弱性データベースと照合します。 見つかった各脆弱性について、セキュリティ正常性は次のように表示されます。
- 影響を受けるライブラリ
- CVE ID
- CVE スコア
- 脆弱性の説明
調査結果はグループ化されているため、アクションが容易です。
- バンドルで、ライブラリが別のライブラリのネストされた依存関係である場合
- グループ別に、同じグループの複数のライブラリが影響を受ける場合(例:Apache CXF)
- その他すべての場合、ライブラリ別
グループは、最大CVE スコアを降順に並べ替えます。 調査結果のリストをCSV ファイルとして書き出すことができます。
複数のグループが見つかった場合、セキュリティ正常性では、それぞれのグループに独自のリスクの内訳が一覧表示されるので、最初に注意が必要なグループを一目で確認できます。
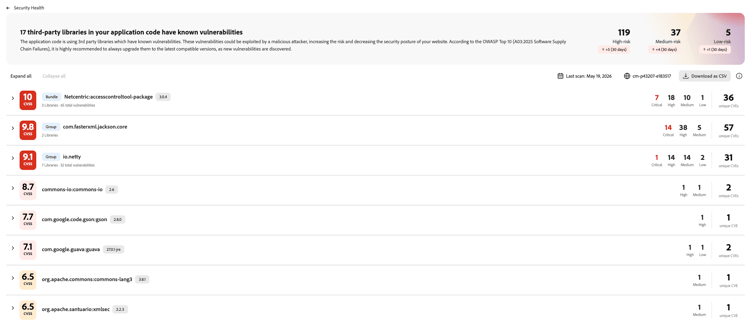
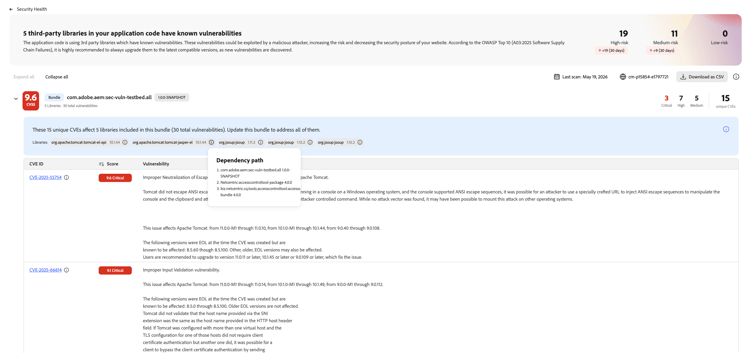
脆弱性がバンドルのネストされた依存関係から発生した場合、Security Healthはそのバンドルの下に脆弱性をグループ化します。 依存パスと導入するすべてのCVEを表示するように展開します。
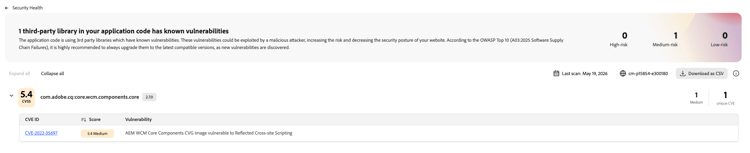
単一のライブラリに既知の脆弱性がある場合、セキュリティヘルスは、そのライブラリと関連するCVEを独自に一覧表示します。
冗長な権限 redundant-permissions
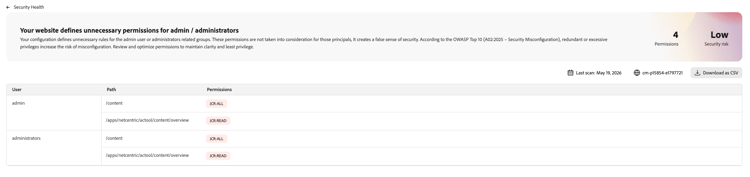
OWASP Top 10 category A02:2025 (Security Misconfiguration)に対応します。
AEM権限システムでは、プリンシパルの機能を実際に変更しないアクセス制御エントリを定義できます。 例えば、AEM管理者はパーミッションチェックをバイパスするので、admin ユーザーのパスへのアクセス権を拒否しても効果はありません。 このようなルールは、実際の保護を提供することなく、誤った安心感を生み出します。
セキュリティヘルスでは、これらの冗長なエントリをユーザーとパスごとにリスト化し、ユーザーごとにリストを並べ替えることができます。 リストをCSV ファイルとして書き出すことができます。 これらのエントリを確認し、実際の保護を提供しないエントリを削除して、権限の設定を明確にし、最小権限の原則に沿ったものにします。
広すぎたり安全でない権限 overly-broad-or-insecure-permissions
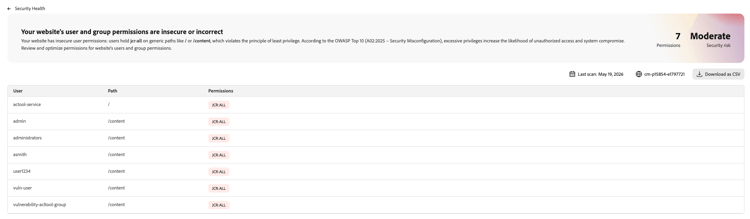
OWASP Top 10 category A02:2025 (Security Misconfiguration)にも対応します。
AEMの権限システムは、正確に設定するために複雑になる可能性があるため、一部の権限エントリでは必要なアクセス権よりも多くのアクセス権が付与されます。 例えば、書き込みアクセスのみが必要な場合に、権限によってユーザーにパスの完全な制御を許可することができます。 過度に広い権限を持つユーザー、スクリプト、または自動化は、バックアップから復元する必要があるコンテンツを削除するなど、意図しない変更を行うリスクが高くなります。
セキュリティ正常性では、これらのエントリをユーザーとパスで一覧表示し、ユーザーでリストを並べ替えることができます。 リストをCSV ファイルとして書き出すことができます。 分析結果を確認し、必要な項目のみにアクセス権を限定します。
制限事項 limitations
セキュリティ正常性に関する調査結果を確認する際には、次の制限事項に注意してください。
- スキャンは、開発環境、ステージ環境、実稼動環境に対してのみ実行されます。 RDEおよびサンドボックス環境はスキャンされません。
- スキャンは、Java ベースのサードパーティライブラリのみを対象としています。 UI コードで使用されるJavaScriptの依存関係は分析されません。